Storie DécryptageRetail
Des pirates ont activé le dégivrage à distance : comment une cyberattaque a fait chauffer les frigos de supermarchés
Dans la nuit du 11 au 12 octobre 2026, des centaines de supermarchés français découvrent que leurs équipements frigorifiques peuvent être détournés à distance. Des commandes de dégivrage auraient été activées de manière malveillante, entraînant des hausses de température, des marchandises perdues et des interventions d'urgence. Derrière cette attaque spectaculaire se cache une réalité moins visible : les réfrigérateurs des grandes surfaces dépendent de contrôleurs informatiques parfois accessibles depuis Internet. Une cyberattaque peut désormais compromettre non seulement les données d'une entreprise, mais aussi les produits qu'elle vend.
Par Florent Despréaux
Une cyberattaque, et les rayons frais deviennent inutilisables
Imaginez un responsable de supermarché arrivant au travail un lundi matin.
Dans les chambres froides, quelque chose ne va pas.
Des équipements qui devraient maintenir les marchandises à basse température ont cessé de fonctionner normalement. Des alertes se déclenchent. Des produits réfrigérés ou surgelés doivent être contrôlés.
Pour certains, il est déjà trop tard.
Il faut les retirer de la vente.
Cette scène résume ce qu'ont vécu plusieurs enseignes françaises après une cyberattaque survenue dans la nuit du dimanche 11 au lundi 12 octobre 2026.
Intermarché, Netto, Coopérative U, Carrefour, Monoprix et des magasins E.Leclerc figurent parmi les enseignes citées dans les premiers bilans.
Le 13 octobre, Reuters fait état d'au moins 350 supermarchés affectés. Le même jour, le gouvernement français évoque un périmètre plus large : environ 700 établissements sur les 10 000 supermarchés du pays, selon l'Associated Press. Ces estimations ne reposent pas nécessairement sur le même périmètre de consolidation et ne doivent pas être additionnées.
Mais la particularité de cette cyberattaque n'est pas seulement son ampleur.
C'est sa cible.
Les pirates n'ont pas eu besoin de pénétrer physiquement dans les magasins pour perturber leurs équipements.
Ils se sont attaqués à des systèmes informatiques capables de commander les installations frigorifiques.
Et c'est là que l'affaire devient particulièrement révélatrice.
Il n'est pas nécessaire de détruire une machine pour provoquer des dégâts : il peut suffire de détourner les commandes qui la pilotent.
Le détail le plus spectaculaire : un dégivrage activé à distance
Lorsqu'on pense à une cyberattaque, on imagine généralement des données volées, des ordinateurs bloqués ou une demande de rançon.
Ici, les conséquences ont été physiques.
Thierry Cotillard, président du Groupement Mousquetaires, a expliqué que des commandes avaient placé des installations en dégivrage à distance. Il a notamment fait état de températures pouvant atteindre 50 °C dans certains équipements concernés.
Ce chiffre concerne certaines installations selon les témoignages : il ne constitue ni la température mesurée dans tous les magasins ni celle de l'ensemble des denrées alimentaires exposées.
Le dégivrage n'est pourtant pas une fonction malveillante.
C'est une opération normale d'un système frigorifique.
Pourquoi un frigo a-t-il besoin de dégivrer ?
Dans une installation de froid, du givre peut progressivement s'accumuler sur certains composants, notamment les évaporateurs.
Ce givre peut perturber les échanges thermiques et réduire l'efficacité du système.
Les installations possèdent donc des cycles de dégivrage, conçus pour éliminer cette accumulation de glace.
Selon les équipements, ces opérations reposent sur différentes techniques et sont encadrées par des paramètres de température et de durée.
Normalement, elles sont programmées ou commandées dans des conditions compatibles avec la conservation des produits.
Mais si une personne non autorisée parvient à modifier ces consignes, le dégivrage peut être lancé ou prolongé dans des conditions inadaptées.
Le système frigorifique peut alors perdre sa capacité à maintenir les températures requises.
Les denrées ne sont plus nécessairement conservées dans leur plage de sécurité.
Le point essentiel est là : une fonction parfaitement légitime peut devenir dangereuse lorsqu'elle est commandée de manière malveillante.
Les informations publiées sur l'incident ne démontrent pas que chaque installation a subi exactement la même séquence technique ni que toutes ont atteint la même température.
Elles établissent néanmoins une rupture majeure : des commandes numériques ont pu entraîner des perturbations matérielles importantes.
Derrière la vitrine réfrigérée, il y a un système informatique
Pour comprendre comment une telle attaque devient possible, il faut regarder derrière les rayons.
Un meuble frigorifique de supermarché n'est pas un appareil isolé fonctionnant uniquement avec un thermostat mécanique.
Dans de nombreux établissements, la production et la distribution du froid reposent sur une installation centralisée ou sur plusieurs équipements coordonnés.
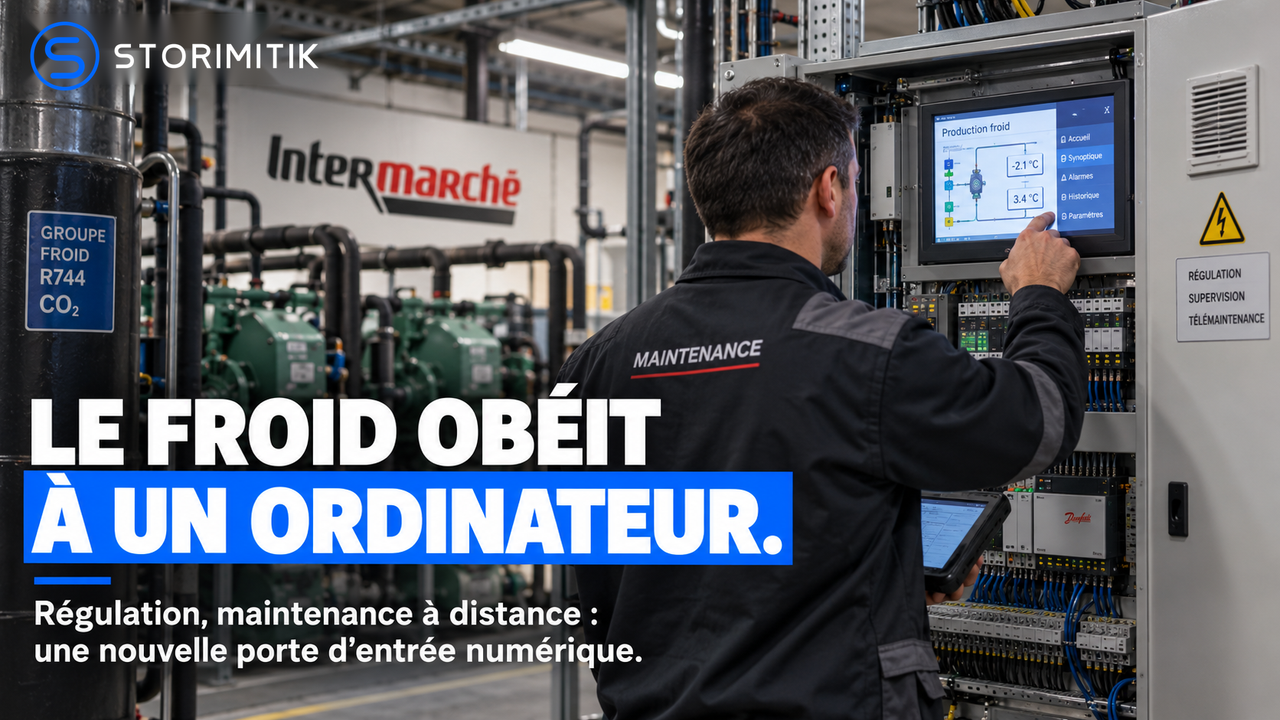
Des sondes mesurent les températures. Des régulateurs interprètent ces mesures. Des automatismes pilotent notamment les compresseurs, ventilateurs, vannes et cycles de dégivrage.
Des interfaces permettent aussi aux équipes techniques de surveiller les alarmes et de modifier certains paramètres.
Cela représente un avantage considérable pour l'exploitation.
Un magasin peut superviser ses équipements et détecter des anomalies avant qu'elles ne deviennent critiques.
Un prestataire frigoriste peut parfois diagnostiquer un incident sans se déplacer immédiatement.
Certaines opérations de maintenance et de réglage peuvent être réalisées à distance.
Cette connectivité apporte de l'efficacité.
Elle introduit aussi une nouvelle surface de risque.
Car un système capable de modifier les consignes de froid devient sensible à la manière dont ses accès numériques sont protégés.
Danfoss, Copeland, Dixell : pourquoi ces contrôleurs sont au cœur de l'alerte
Le 12 octobre 2026, le CERT-FR, service national de réponse aux incidents cyber rattaché à l'ANSSI, publie une alerte consacrée aux compromissions de systèmes frigorifiques.
L'attaque initiale des 11–12 octobre a principalement été documentée sur des installations utilisant des contrôleurs Danfoss. Dans la nuit suivante, du 12 au 13 octobre, des équipements Dixell ont également subi des manipulations malveillantes, selon les éléments publiés par Le Monde.
Le CERT-FR a élargi son alerte le 13 octobre à quatre familles : Danfoss AK-SM, Danfoss AK-SC, Copeland xweb et Dixell xweb.
Ces équipements servent notamment à surveiller et administrer à distance certaines installations de réfrigération.
Cette précision compte.
L'attaque ne se résume plus à une marque de supermarché ou à un modèle de réfrigérateur.
Elle concerne plusieurs familles de contrôleurs utilisés pour administrer des équipements industriels.
Le CERT-FR rappelle qu'exposer directement une interface de gestion sur Internet est contraire aux bonnes pratiques de sécurité.
Un contrôleur doit pouvoir communiquer avec les systèmes et personnes autorisés, sans devenir inutilement accessible à l'ensemble du réseau mondial.
La distinction paraît technique.
Elle est pourtant fondamentale.
Une interface conçue pour faciliter le travail d'un frigoriste ne devrait pas devenir un point d'entrée ouvert à des inconnus.
Danfoss a indiqué que de nombreuses unités affectées utilisaient des versions logicielles anciennes ou avaient atteint leur fin de vie, sans recevoir de nouvelles mises à jour de sécurité.
Ce constat souligne une difficulté courante de l'informatique industrielle : les équipements physiques peuvent rester en service bien plus longtemps que les logiciels qui les accompagnent.
Un contrôleur toujours fonctionnel peut devenir vulnérable si son logiciel n'est plus maintenu.
Comment les pirates ont-ils pu agir à distance ?
C'est la question centrale.
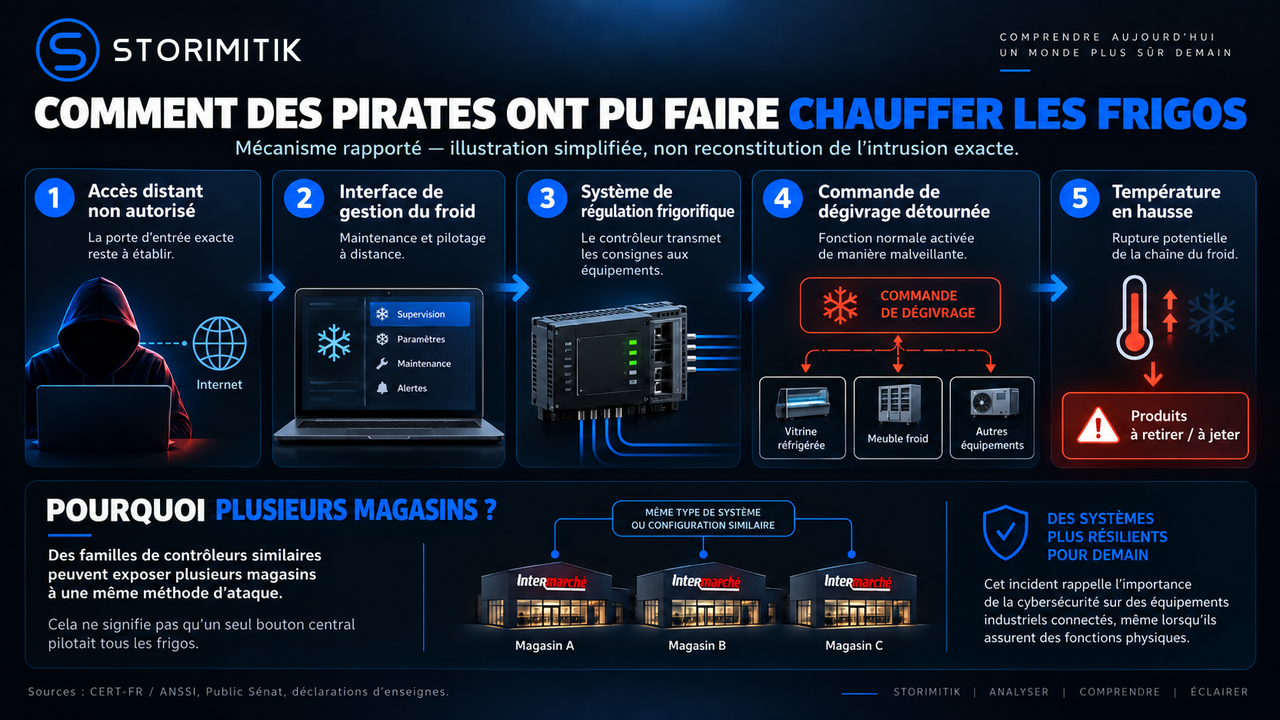
Le fonctionnement général d'une telle intrusion peut être expliqué sans prétendre connaître chaque détail de l'attaque.
Une personne non autorisée obtient d'abord la capacité d'interagir avec une interface ou un système de commande.
Ce système communique ensuite avec les contrôleurs de l'installation frigorifique.
Des consignes peuvent alors être modifiées.
Dans l'incident rapporté, les témoignages des enseignes évoquent notamment le déclenchement malveillant du dégivrage.
Les équipements ne maintiennent plus correctement la température de conservation.
Il faut alors contrôler les marchandises et décider si elles peuvent encore être commercialisées.
Ce scénario décrit la chaîne fonctionnelle rapportée, pas une reconstitution judiciaire de l'intrusion.
Une vulnérabilité connue n'est pas nécessairement la faille utilisée
En octobre 2026, plusieurs spécialistes rappellent que certaines faiblesses de sécurité avaient déjà été signalées.
Interrogé par Public Sénat, Kevin Tellier, expert chez Synacktiv, indique qu'un audit mené en 2023 avait permis de repérer une possibilité de contournement de l'authentification sur des systèmes concernés, signalée ensuite au constructeur.
De son côté, Claroty Team82 a publié en août 2026 une recherche identifiant plusieurs vulnérabilités affectant les contrôleurs Danfoss AK-SM 800A, et les correctifs apportés par le fabricant.
L'existence de vulnérabilités permettant notamment de contourner certaines protections ne démontre toutefois pas qu'elles ont été exploitées lors des attaques françaises d'octobre 2026. Leur chemin d'intrusion exact reste à établir.
Ces alertes donnent une indication sur les risques auxquels peuvent être confrontés les équipements anciens ou mal configurés.
Au 14 octobre 2026, le vecteur technique exact de toutes les compromissions n'est pas publiquement établi.
Il serait donc prématuré d'affirmer que les pirates sont entrés grâce à une faille unique, un mot de passe particulier ou un procédé identique dans chaque magasin.
Pourquoi une même attaque peut-elle toucher plusieurs enseignes ?
Intermarché et Coopérative U sont concurrents.
Pourtant, leurs installations peuvent faire appel à des technologies de régulation provenant des mêmes industriels.
Cette situation n'a rien d'exceptionnel.
Dans la distribution, différents équipements sont fournis par des spécialistes présents sur plusieurs marchés : groupes frigorifiques, automates, systèmes de supervision, terminaux, logiciels et matériels de maintenance.
Cette mutualisation industrielle simplifie l'approvisionnement et l'entretien.
Elle peut aussi créer un risque commun.
Lorsqu'une famille de produits comporte une faiblesse importante, plusieurs organisations peuvent être exposées simultanément.
Mais il faut distinguer deux situations.
Un même fournisseur peut équiper de nombreux magasins.
Cela ne veut pas dire qu'il existe un ordinateur central unique permettant de piloter leurs réfrigérateurs.
Chaque établissement conserve ses propres équipements, ses configurations et ses modalités d'accès.
Une attaque peut donc exploiter une faiblesse comparable sur plusieurs installations sans passer par un seul interrupteur qui commanderait toutes les enseignes.
L'affaire révèle ainsi un risque systémique : des magasins indépendants peuvent partager la même dépendance technologique et donc une partie des mêmes vulnérabilités.
C'est une leçon importante pour la grande distribution, mais aussi pour d'autres secteurs industriels utilisant des équipements connectés.
Une rupture de la chaîne du froid ne se règle pas en baissant simplement le thermostat
Lorsqu'une installation recommence à produire du froid, le problème commercial n'est pas nécessairement résolu.
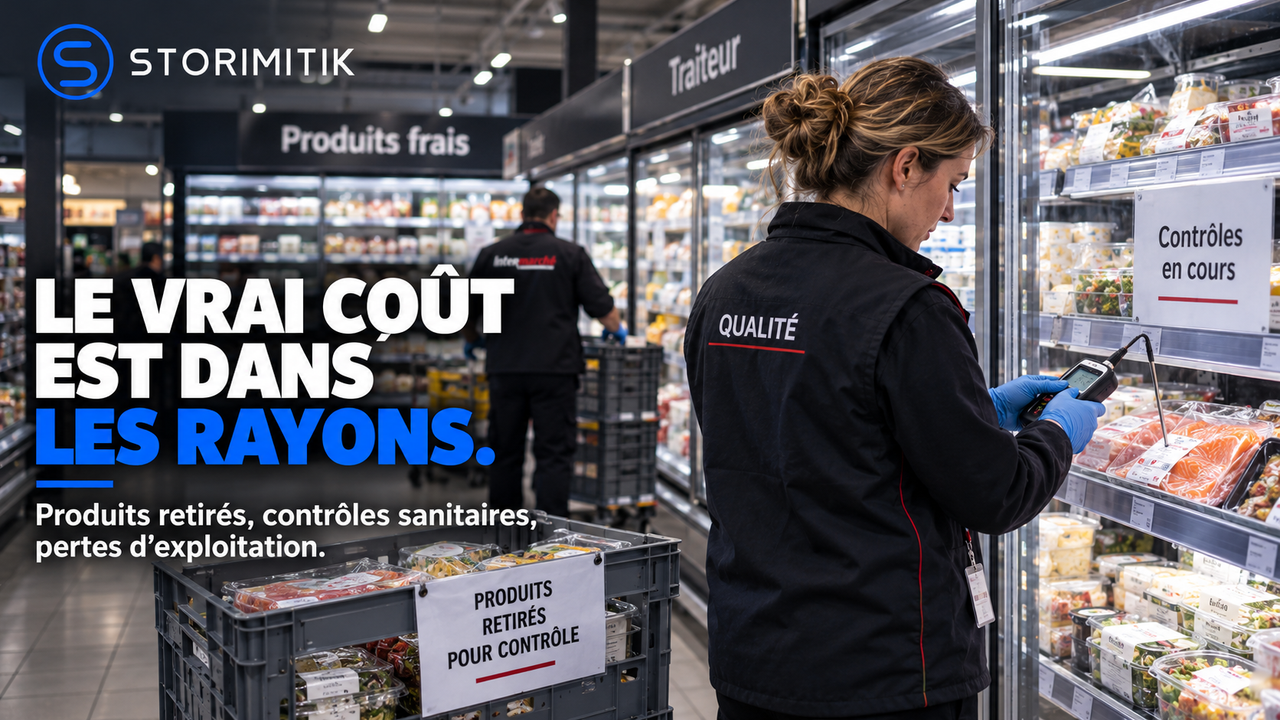
Il faut déterminer ce qui est arrivé aux marchandises pendant l'incident.
Une hausse de température peut favoriser la prolifération de micro-organismes et compromettre la sécurité sanitaire des aliments.
Tous les produits ne présentent pas les mêmes exigences.
Le ministère de l'Agriculture rappelle, par exemple, que certaines viandes hachées fraîches doivent être conservées au maximum à +2 °C, tandis que les produits surgelés nécessitent généralement des températures de conservation nettement inférieures, souvent de -18 °C selon leur catégorie.
Pour un responsable qualité, plusieurs questions deviennent prioritaires.
Combien de temps la température est-elle restée hors de la plage autorisée ?
Quelles marchandises étaient présentes ?
Quels relevés permettent de reconstituer l'incident ?
Peut-on garantir la sécurité des produits concernés ?
Si cette garantie n'est pas possible, les marchandises doivent être écartées de la commercialisation.
Et les remettre simplement au froid ne suffit pas à effacer une rupture de conservation.
C'est pourquoi une attaque informatique peut déclencher une véritable opération de gestion sanitaire : vérification des historiques, isolement des produits, inventaire, retrait et élimination des marchandises non conformes.
La machine peut être réparée.
Les produits, eux, ne sont pas nécessairement récupérables.
Des pertes qui dépassent largement le coût du dépannage
Les premiers témoignages des distributeurs donnent une idée du préjudice économique.
Dominique Schelcher, dirigeant de Coopérative U, a évoqué des pertes pouvant représenter plusieurs dizaines de milliers d'euros pour certains petits magasins, et atteindre jusqu'à 180 000 à 200 000 euros dans un hypermarché.
Ces chiffres sont des estimations rapportées, pas un bilan national consolidé.
Ils montrent néanmoins pourquoi une cyberattaque sur un équipement frigorifique peut devenir un incident économique majeur.
Le coût ne se limite pas au remplacement d'un automate ou à l'intervention d'un technicien.
Il peut comprendre la valeur d'achat des produits détruits, leur retrait et leur élimination, les heures de travail mobilisées pour contrôler les rayons, l'interruption de certaines ventes et les dépenses liées à la sécurisation des installations.
S'ajoutent les possibles conséquences logistiques : nouvelles commandes, réapprovisionnement et réorganisation des équipes.
Le traitement assurantiel dépendra des contrats et des circonstances de chaque incident.
Une cyberattaque conçue ou exécutée à distance peut ainsi affecter simultanément la disponibilité des marchandises, les comptes d'exploitation et la continuité de service.
Pour un commerce alimentaire, le système frigorifique n'est pas un simple équipement de confort.
Il fait partie de l'infrastructure qui rend la vente possible.
Les équipements vieillissent. Le risque informatique, lui, continue d'évoluer.
L'incident met en lumière une contradiction de l'informatique industrielle.
Les entreprises cherchent à prolonger la durée de vie des équipements pour maîtriser leurs investissements.
Un contrôleur frigorifique peut continuer de remplir sa fonction pendant de nombreuses années.
Mais son logiciel doit faire face à un environnement de menaces qui évolue constamment.
Les dispositifs de maintenance à distance ajoutent une dimension supplémentaire.
Un système initialement installé dans un environnement fermé peut, au fil des évolutions, devenir connecté à un réseau plus large.
Les accès temporaires deviennent parfois permanents.
Les prestataires changent.
Les équipes se succèdent.
Et certaines configurations restent en place longtemps après leur installation.
Cela ne signifie pas que tous les équipements anciens sont nécessairement vulnérables.
Cela signifie qu'une maintenance mécanique satisfaisante ne suffit pas à garantir leur sécurité numérique.
Le CERT-FR recommande notamment de supprimer l'exposition directe des contrôleurs concernés à Internet, de privilégier des accès distants sécurisés et de mettre à jour les logiciels lorsque des correctifs existent.
Pour les équipements compromis, la réponse peut nécessiter une remise en état, la vérification des comptes, la modification des secrets d'accès et une reconfiguration complète.
Mais l'alerte souligne une limite essentielle : réinitialiser un appareil vulnérable ne supprime pas la faiblesse qui permettrait de le compromettre à nouveau.
Ces recommandations constituent une réponse à des incidents industriels réels, pas une simple précaution théorique.
Ce que l'on ne sait pas encore sur l'attaque
Au moment de cette rédaction, plusieurs éléments restent en cours d'établissement.
L'identité des auteurs n'a pas été rendue publique.
Reuters rapportait le 13 octobre qu'aucune revendication ni demande de rançon n'avait alors été annoncée.
L'absence de revendication ne permet pas de conclure à une motivation particulière.
Il reste également à établir précisément le chemin emprunté par les attaquants et la portée réelle de chaque compromission.
La découverte de vulnérabilités sur des systèmes similaires ne suffit pas, à elle seule, à attribuer un mode opératoire unique à tous les incidents.
Enfin, le nombre exact de magasins concernés et le total des pertes économiques nécessiteront des bilans consolidés.
Ces inconnues n'affaiblissent pas le constat principal.
Elles définissent simplement ce qu'une analyse sérieuse peut affirmer aujourd'hui.
La cybersécurité protège désormais aussi ce qui se trouve dans les rayons
Cette cyberattaque marque un changement de perspective.
Pendant longtemps, la cybersécurité des entreprises a été racontée principalement à travers les informations : fichiers clients, données bancaires, documents confidentiels ou serveurs bloqués.
Mais une organisation moderne ne fonctionne pas seulement grâce à ses données.
Elle dépend aussi d'équipements physiques pilotés par des logiciels.
Dans un supermarché, il peut s'agir du froid, de l'éclairage, de certains systèmes de surveillance ou de la gestion technique des bâtiments.
Dans une usine, des automates commandent des machines.
Dans un immeuble, des systèmes numériques gèrent des installations indispensables à son fonctionnement.
Lorsque ces équipements sont connectés, leur protection devient une question de continuité opérationnelle.
C'est précisément ce que révèle l'affaire des frigos de supermarchés.
Le système n'a pas seulement subi une intrusion numérique.
Il a pu recevoir des consignes provoquant des conséquences sur la conservation des aliments et sur l'activité commerciale.
Le vrai danger n'est donc pas qu'un réfrigérateur soit devenu aussi sophistiqué qu'un ordinateur.
C'est qu'une fonction physique essentielle puisse dépendre d'un accès informatique insuffisamment protégé.
Les pirates n'ont pas eu besoin de toucher aux marchandises pour les mettre en danger. Ils ont détourné les commandes qui devaient les préserver.
Et cette affaire rappelle une réalité appelée à prendre de l'importance : à mesure que le monde physique devient programmable, la cybersécurité devient aussi une condition de son bon fonctionnement.
Sources
- CERTFR-2026-ALE-012 — Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigérationANSSI / CERT-FR · CERT-FR / ANSSI · 12 octobre 2026
- Investigators hunt French supermarket fridge hackers, no claim of responsibilityReuters · Reuters · 13 octobre 2026
- Hackers heat French supermarket fridges, sparking fires and spoiling foodReuters · Reuters · 12 octobre 2026
- Cyberattaque contre des frigos connectés de supermarchés : systèmes exposés sur InternetPublic Sénat · Simon Barbarit / Public Sénat · 13 octobre 2026
- Dans les supermarchés français, une journée noire après une cyberattaque massive visant des systèmes frigorifiquesLe Monde · Le Monde · 12 octobre 2026
- Cyberattack affected 80 stores of French supermarket chain Co-Operative UReuters · Reuters · 13 octobre 2026
- Sécurité sanitaire des aliments : tout sur la chaîne du froidMinistère de l'Agriculture · Ministère de l'Agriculture · 23 juin 2026
- La chaîne du froid, comment ne pas la rompre ?DGCCRF / Ministère de l'Économie · DGCCRF
- Cyberattacks hit European supermarket chains and disrupt refrigeration systemsAssociated Press · Associated Press · 13 octobre 2026
- Freeze the Controller, Defrost the Food: Uncovering Vulnerabilities in Danfoss Refrigeration ControllersClaroty Team82 · Amir Zaltzman / Claroty Team82 · 9 août 2026