
Storie DécryptageTech et IA
Un million de faux mails de patrons : comment l’IA industrialise le phishing
Les escroqueries par e-mail existaient bien avant l’IA générative. Ce qui change, c’est l’échelle : messages plus crédibles, personnalisation plus rapide et usurpation de dirigeants mieux industrialisée. Une campagne documentée par Microsoft a dépassé le million d’e-mails envoyés.
Par Florent Despréaux
Lieu : Monde
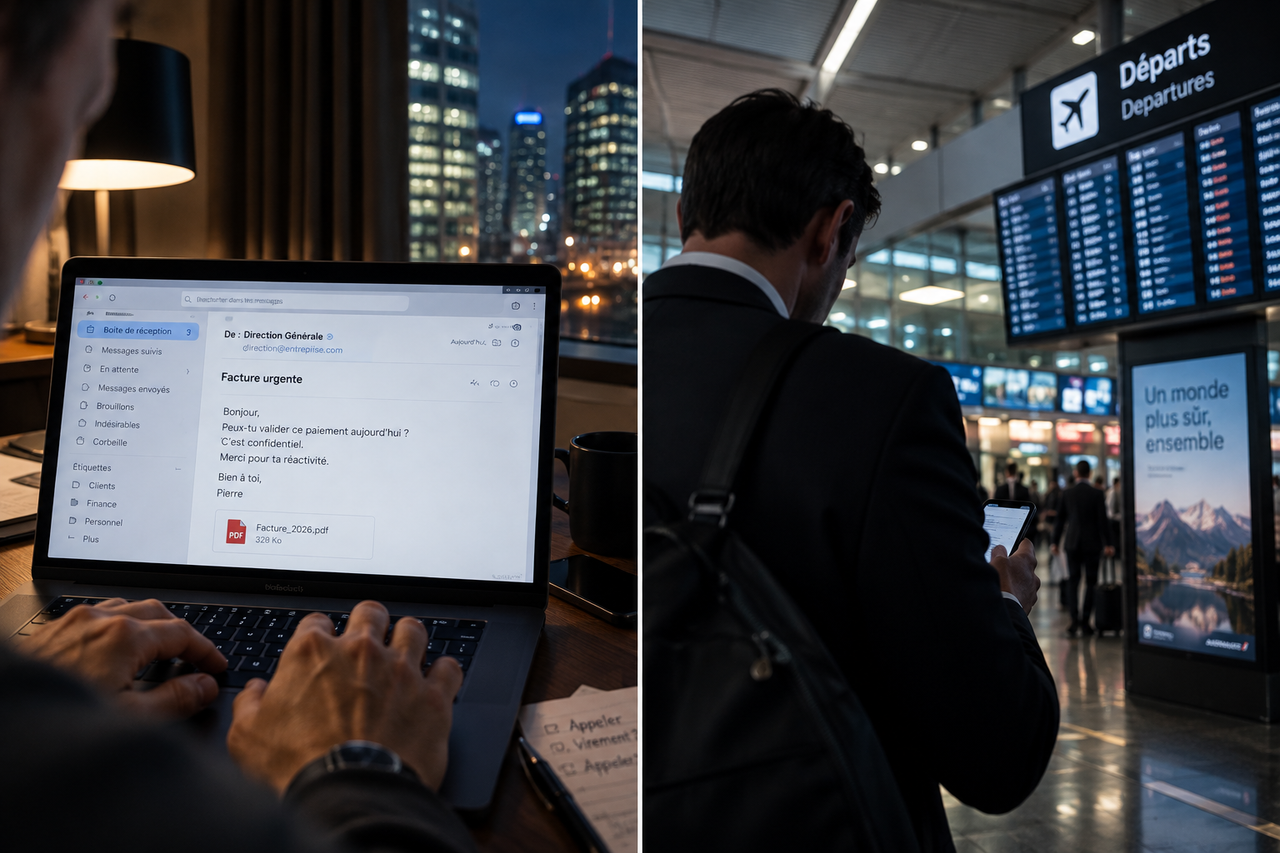
Le phishing n’a pas attendu l’intelligence artificielle pour devenir rentable. Ce qui change aujourd’hui, c’est la capacité à fabriquer très vite des messages propres, cohérents, personnalisés et suffisamment crédibles pour s’insérer dans les routines ordinaires d’une entreprise.
Le cas du million d’e-mails
Entre le 3 et le 5 août 2026, Microsoft a détecté une campagne de fraude financière dépassant le million d’e-mails envoyés à des utilisateurs d’entreprise. L’attaque usurpait des dirigeants — CEO, CFO ou président — et cherchait à convaincre des services comptables de déclencher un virement ACH proche de 50 000 dollars. Pour renforcer l’apparence de légitimité, les messages associaient faux dirigeants, fausse facture, marque fournisseur imitée et faux échanges transférés.
Microsoft précise qu’aucune compromission des entreprises légitimes citées dans les leurres n’a été constatée. Les attaquants utilisaient leur propre infrastructure, des domaines ressemblants et des contenus fabriqués pour donner l’impression d’un échange professionnel déjà engagé.
Le point important concerne l’IA : Microsoft a observé plusieurs indices compatibles avec une création de modèles assistée par IA générative, notamment des commentaires HTML très détaillés, des sections fortement structurées et une construction uniforme des modèles. Mais l’entreprise ajoute explicitement que ces indices ne permettent pas, à eux seuls, de déterminer quelle part exacte du contenu a été générée par IA. Autrement dit : l’assistance est plausible et documentée par plusieurs signaux, sans qu’il soit possible de transformer cette observation en certitude absolue sur chaque message.
Ce que l’IA change vraiment
L’apport le plus évident n’est pas l’invention d’une nouvelle fraude. C’est l’industrialisation d’une ancienne technique. Un attaquant peut produire rapidement plusieurs formulations, ajuster le ton d’un message, adapter une demande à un métier, traduire un texte, simuler un échange plus naturel ou décliner un même scénario pour des centaines d’organisations.
La campagne décrite par Microsoft illustre précisément cette logique : la structure narrative restait largement stable, tandis que les détails liés à l’entreprise ciblée variaient. C’est une mécanique idéale pour l’automatisation. Le même squelette peut être réutilisé, enrichi et personnalisé à grande échelle sans que chaque e-mail ressemble à une copie grossière du précédent.
Cette amélioration ne signifie pas que chaque phishing bien écrit est nécessairement produit par une IA. Elle signifie plutôt que la qualité rédactionnelle n’est plus un indicateur aussi discriminant qu’avant. La barrière d’entrée baisse : produire un message professionnel crédible devient plus facile, plus rapide et plus reproductible.
Les fautes d’orthographe ne suffisent plus comme signal d’alerte
Pendant longtemps, une partie de la pédagogie anti-phishing reposait sur des indices visibles : fautes grossières, formulation étrange, logo mal reproduit, phrase traduite maladroitement. Ces signaux existent toujours, mais ils ne peuvent plus servir de filtre principal.
Les outils génératifs savent produire des textes grammaticalement corrects, adaptés à un registre professionnel et cohérents avec une demande de paiement ou une relance fournisseur. Parallèlement, les attaquants perfectionnent aussi leurs méthodes d’évasion technique. En septembre 2026, Microsoft a par exemple documenté une campagne de phishing utilisant des caractères Unicode invisibles afin de casser certains mots-clés avant leur analyse par les filtres, tout en laissant le message lisible pour la victime.
La conséquence est simple : la détection humaine doit se déplacer de la forme vers le contexte. La bonne question n’est plus seulement « ce mail a-t-il l’air bizarre ? », mais « cette demande est-elle normale, attendue, vérifiable et cohérente avec notre processus habituel ? ».
Pourquoi les dirigeants deviennent des cibles idéales
L’usurpation d’un dirigeant exploite plusieurs réflexes humains à la fois : autorité, urgence, confidentialité et peur de ralentir une décision importante. Dans le cas observé par Microsoft, les comptes fournisseurs étaient invités à traiter une facture approuvée par un dirigeant supposé. Le message ne demandait pas de résoudre un problème informatique complexe ; il cherchait simplement à faire passer une opération inhabituelle pour une tâche professionnelle normale.
C’est le cœur du Business Email Compromise, ou BEC : détourner la confiance attachée à une identité ou à une relation commerciale pour obtenir un paiement, une modification de coordonnées bancaires ou un accès. Le FBI recommande précisément de vérifier indépendamment les demandes de paiement et tout changement de procédure ou de compte, notamment lorsqu’une pression temporelle est exercée.
L’IA sert aussi d’appât
L’IA intervient également d’une autre manière : elle devient elle-même un thème de phishing. Microsoft a observé en 2026 des campagnes qui imitaient ChatGPT, Claude, DeepSeek ou Copilot pour attirer les utilisateurs vers de faux services, de faux formulaires ou de faux téléchargements.
Dans une campagne détectée en mai, un leurre aux couleurs de ChatGPT demandait de mettre à jour un moyen de paiement et redirigeait finalement vers des pages collectant des informations personnelles et bancaires. Dans une autre, l’identité de Claude était utilisée pour récupérer des identifiants et des jetons d’accès. Microsoft insiste sur un point essentiel : ces opérations exploitaient les marques et l’intérêt autour de l’IA ; elles ne signifiaient pas que les services légitimes avaient été compromis.
Une attaque peut devenir multi-étapes
Le phishing moderne ne se résume plus toujours à un simple lien malveillant. Une première interaction peut conduire vers une page intermédiaire légitime ou détournée, puis vers un faux portail, une demande d’authentification, une pièce jointe, une collecte d’identifiants ou un paiement. Certaines campagnes utilisent même des services connus comme relais afin de bénéficier de leur réputation et de compliquer la détection.
Cette construction par étapes rend l’évaluation plus difficile pour l’utilisateur. Pris isolément, chaque élément peut sembler plausible : un e-mail bien écrit, un logo correct, un domaine ressemblant, une facture, une conversation transférée. Le risque naît de l’assemblage de ces éléments en un récit cohérent.
L’humain reste la cible principale
Les chiffres de Proofpoint rappellent que le problème reste profondément humain. Dans son étude mondiale 2026 sur les rançongiciels, menée auprès de 953 professionnels de la cybersécurité dans 12 pays, 65 % des organisations touchées ont estimé que l’IA avait rendu l’attaque plus efficace. Parmi les incidents étudiés, 34 % avaient commencé par du phishing ou d’autres formes d’ingénierie sociale par e-mail.
Proofpoint relève aussi que 40 % des organisations interrogées attribuaient une partie du succès de l’attaque au fait que les employés n’avaient pas soupçonné le message parce qu’il semblait authentique. Ce résultat ne prouve pas que l’IA était présente dans chaque cas, mais il confirme le déplacement du problème : la fraude cherche moins à paraître spectaculaire qu’à se fondre dans les communications ordinaires.
Quels signaux regarder maintenant ?
Les signaux les plus utiles sont souvent contextuels. Une demande de paiement inhabituelle, un changement de coordonnées bancaires, un ton excessivement urgent, une exigence de confidentialité, un canal inhabituel, une pièce jointe inattendue ou un domaine légèrement différent doivent déclencher une vérification.
Le contrôle le plus robuste consiste à sortir du canal qui porte la demande : appeler la personne ou le fournisseur via un numéro déjà connu, vérifier une modification bancaire par un second moyen, imposer une double validation pour certains montants et éviter d’utiliser les coordonnées fournies dans le message suspect lui-même. Ce type de vérification résiste beaucoup mieux à l’amélioration rédactionnelle des attaques que la simple chasse aux fautes.
Le regard STORIMITIK
L’IA ne transforme pas le phishing en phénomène entièrement nouveau. Elle transforme son économie. Elle réduit le coût de production d’un message crédible, accélère la personnalisation et facilite la répétition de scénarios convaincants à grande échelle.
Le cas du million d’e-mails observé par Microsoft est révélateur : la fraude combine une vieille logique — se faire passer pour une personne de confiance — avec une capacité nouvelle à produire et adapter des contenus plus efficacement. Le bon réflexe n’est donc plus de chercher uniquement le « mauvais e-mail ». Il faut vérifier la demande, l’identité, le contexte et le processus.
C’est probablement le changement le plus important pour les entreprises comme pour les particuliers : à mesure que les messages deviennent plus plausibles, la sécurité repose de moins en moins sur l’intuition face au style d’un e-mail et de plus en plus sur des règles de vérification indépendantes, répétables et difficiles à contourner.
Immersion en vidéo
Hébergée sur YouTube
John Hammond analyse une campagne de phishing assistée par IA liée à des comptes Microsoft. Cette vidéo complète l’article ; elle ne remplace pas les sources primaires.
Sources
- Protecting organizations from AI-assisted executive impersonation and invoice fraudMicrosoft Security — usurpation de dirigeants et fraude à la facture · Microsoft Security Research · 10 septembre 2026
- AI brands as bait: How threat actors are using the AI hype in social engineeringMicrosoft Security — marques IA utilisées comme leurres · Microsoft Threat Intelligence and Microsoft Defender Security Research Team · 8 juin 2026
- ASCII smuggling crosses over from AI prompt injection to phishing evasionMicrosoft Security — ASCII smuggling et phishing · Microsoft Security Research, Noam Kochavi and Sarah Wolstencroft · 3 septembre 2026
- Detect and disrupt AI-themed attacks with Microsoft DefenderMicrosoft Security — détection des attaques utilisant des thèmes IA · Rob Lefferts — Microsoft · 10 septembre 2026
- Proofpoint Research Finds 65% of Organizations Affected by Ransomware Say AI Made Attacks More EffectiveProofpoint — IA et efficacité des attaques par rançongiciel · Proofpoint · 22 juillet 2026
- 2026 AI-Era Ransomware ReportProofpoint — 2026 AI-Era Ransomware Report · Proofpoint · 21 juillet 2026
- Business Email CompromiseFBI — Business Email Compromise · Federal Bureau of Investigation
- HUGE AI-powered Microsoft Account phishing campaignJohn Hammond — vidéo YouTube · John Hammond · 9 avril 2026