
Storie DécryptageTech et IA
Faut-il vraiment choisir une IA française pour protéger son entreprise ?
À mesure que les entreprises confient contrats, code, données clients ou secrets industriels aux IA, le choix du fournisseur devient une décision de gestion des risques. Mais souveraineté ne veut pas dire nationalité : le vrai sujet est de savoir qui contrôle le modèle, l’hébergement, les données et la capacité à changer.
Par Florent Despréaux
Date d’observation :
Lieu : France / Europe
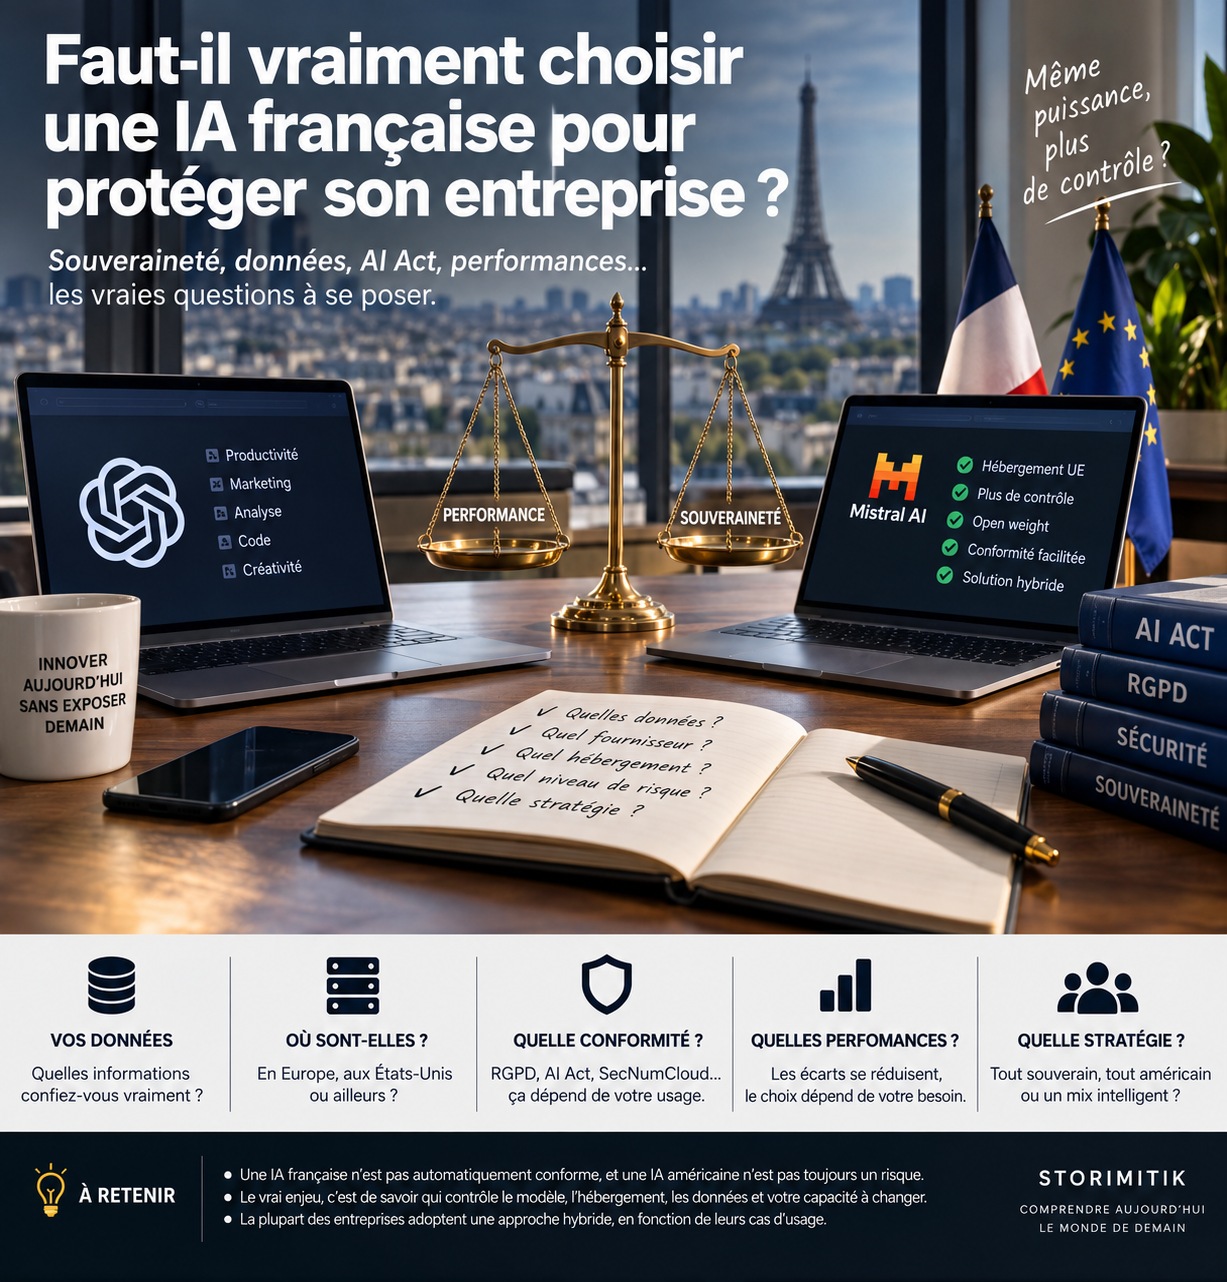
Une entreprise française devrait-elle désormais préférer une IA française ou européenne à ChatGPT, Claude ou Gemini simplement parce que son fournisseur est établi en France ou dans l’Union européenne ?
La question devient concrète à mesure que les entreprises confient à l’IA des contrats, des tableaux financiers, du code, des comptes rendus, des informations commerciales, des dossiers clients et parfois des secrets industriels.
Choisir une IA, ce n’est donc plus seulement choisir la meilleure réponse. C’est aussi choisir à qui l’on confie une partie de son activité — et sous quelles conditions.
La DGSI a rendu le sujet très concret
En 2026, la Direction générale de la sécurité intérieure a documenté des usages professionnels d’IA susceptibles d’exposer des informations sensibles. Dans l’un des cas cités, des salariés d’une entreprise détenant des secrets industriels transmettaient quotidiennement des documents sensibles à une IA grand public afin d’automatiser certaines tâches.
La DGSI recommande aux entreprises de définir des règles d’usage, d’éviter de transmettre des données sensibles à des outils grand public et, lorsque les enjeux de souveraineté le justifient, de privilégier une IA installée localement, hébergée en Europe ou un partenaire national.
Le risque ne vient donc pas seulement d’une cyberattaque. Il peut venir d’un usage ordinaire, pratique et mal encadré.
Le problème dépasse l’IA : il commence dans le cloud
Dans un rapport publié en 2026, le Sénat estime que près de 70 % des données des entreprises françaises sont hébergées sur des infrastructures cloud américaines. Ce chiffre ne signifie pas que ces données sont automatiquement accessibles à des autorités étrangères. Il met surtout en lumière une dépendance structurelle à quelques grands fournisseurs.
Cette dépendance est juridique, économique et opérationnelle. Plus une entreprise construit ses processus autour d’un fournisseur unique, plus changer devient complexe : c’est le risque de verrouillage fournisseur, ou vendor lock-in.
La souveraineté numérique pose donc aussi une question très pragmatique : si votre fournisseur change ses prix, ses règles, ses fonctionnalités ou ses conditions d’accès, pouvez-vous réellement partir ?

Le Cloud Act n’est ni un accès libre, ni un risque imaginaire
Une entreprise américaine peut être soumise à des obligations juridiques américaines même lorsque certaines données sont stockées en Europe. Mais cela ne signifie pas que les autorités américaines disposent d’un accès libre et permanent à toutes les données hébergées par ces entreprises.
La CNIL parle plutôt d’un risque d’accès par des autorités étrangères. Pour les traitements les plus sensibles, elle recommande des garanties renforcées et, lorsque nécessaire, des prestataires exclusivement soumis au droit européen.
Le bon raisonnement n’est donc pas « américain = interdit ». Il est : quelles données vais-je transmettre, qui peut y accéder, sous quel droit et avec quel niveau de risque acceptable ?
Une IA française n’est pas automatiquement souveraine
Acheter un service développé par une entreprise française ne suffit pas à rendre l’ensemble souverain. Il faut regarder toute la chaîne : modèle, fournisseur, hébergement, sous-traitants, localisation des données, conditions contractuelles, réutilisation éventuelle des données et capacité à changer de solution.
La souveraineté ne tient donc pas dans le passeport du modèle. Elle dépend de l’architecture technique, juridique et contractuelle du service.
Même chez Mistral, il faut regarder l’offre précise
Mistral indique que les données de ses utilisateurs sont hébergées dans l’Union européenne par défaut. L’entreprise précise néanmoins que certaines fonctionnalités peuvent impliquer temporairement des transferts hors UE via certains sous-traitants, et qu’un endpoint américain existe pour les clients qui le choisissent.
Mistral propose également des modèles pouvant être déployés dans l’environnement du client. Entre un chatbot public accessible sur Internet et un modèle exécuté dans une infrastructure contrôlée par l’entreprise, le mot « IA » recouvre donc des niveaux de maîtrise très différents.
Open weight ne veut pas dire souverain
Pouvoir télécharger les poids d’un modèle peut réduire la dépendance à une API propriétaire et permettre un déploiement local. Mais cela ne garantit ni la sécurité, ni la conformité réglementaire, ni la qualité de l’hébergement.
Un modèle ouvert peut être exploité dans une architecture mal sécurisée. Inversement, un modèle fermé peut être utilisé dans un environnement professionnel disposant de garanties contractuelles et techniques solides.
L’AI Act ne donne aucun passeport automatique
Une IA européenne n’est pas automatiquement conforme à l’AI Act. La conformité dépend du système, du rôle de chaque acteur, du cas d’usage et des obligations applicables. Des fournisseurs établis hors de l’Union peuvent eux aussi être soumis au règlement lorsque leurs systèmes sont mis sur le marché ou utilisés dans l’Union dans les situations prévues par le texte.
Depuis le 2 août 2026, plusieurs nouvelles obligations du règlement sont applicables, notamment en matière de transparence pour certains systèmes. Le lieu du siège social ne remplace donc jamais l’analyse de conformité.
SecNumCloud : une qualification, pas un autocollant
SecNumCloud est une qualification délivrée par l’ANSSI à une offre cloud déterminée répondant à un ensemble d’exigences techniques, opérationnelles et juridiques. Une application installée sur un cloud qualifié ne devient pas automatiquement elle-même SecNumCloud.
Pour une entreprise traitant des données sensibles, il faut donc vérifier le service exact utilisé, pas seulement la marque du fournisseur ou de l’infrastructure.
Faut-il alors abandonner les IA américaines ?
Non. Pour de nombreux usages non sensibles — recherche sur des données publiques, brainstorming, traduction, rédaction ou tâches créatives — un grand modèle américain peut être parfaitement cohérent si les règles internes et contractuelles sont adaptées.
La question change lorsqu’on lui confie des données clients, des informations RH, de la propriété intellectuelle, du code stratégique, des données médicales, des contrats confidentiels ou des décisions critiques.
À ce moment-là, le choix du fournisseur devient une décision de gestion des risques autant qu’un choix de performance.
La stratégie la plus rationnelle peut être hybride
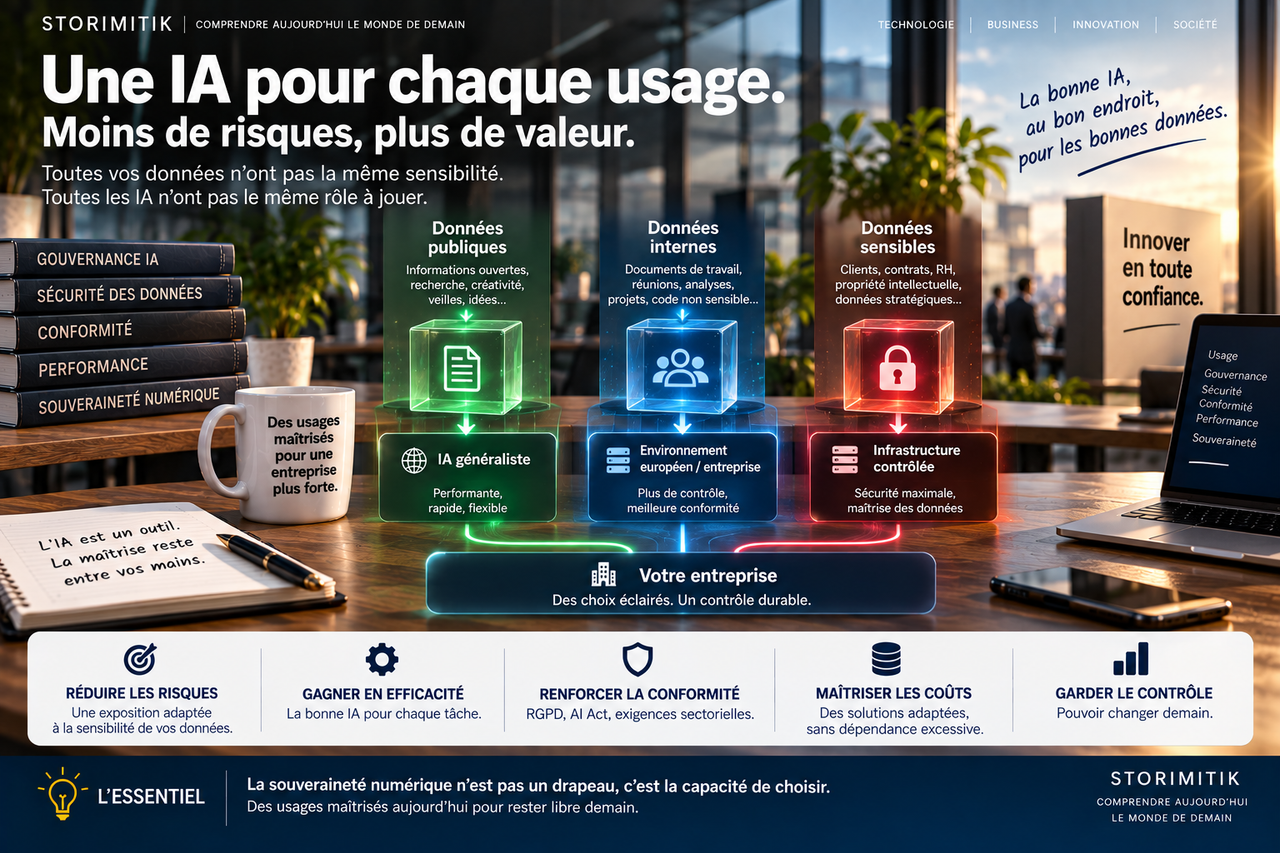
Une entreprise n’est pas obligée de choisir un seul modèle pour tous ses usages. Elle peut utiliser une IA généraliste pour les informations publiques, un environnement professionnel mieux contrôlé pour les documents internes et une infrastructure dédiée ou qualifiée pour les données les plus sensibles.
Toutes les données n’ont pas la même valeur. Tous les usages n’ont pas le même risque. Toutes les IA n’ont donc pas besoin du même niveau de souveraineté.
Les cinq questions à poser avant de choisir
1. Qu’allons-nous envoyer à cette IA ? Des informations publiques ou des secrets de l’entreprise ?
2. Où ces données vont-elles réellement ? Où sont-elles stockées, traitées et éventuellement transférées ?
3. Qui peut y accéder ? Le fournisseur, ses sous-traitants, les équipes techniques ou, dans certains cadres juridiques, des autorités ?
4. Que se passe-t-il si nous voulons partir ? Les données sont-elles exportables et les processus peuvent-ils changer de modèle ou de fournisseur ?
5. Quel risque justifie quelle performance ? Le meilleur modèle du moment n’est pas forcément le meilleur choix pour chaque donnée.
La vraie souveraineté, c’est pouvoir choisir demain
Le débat est souvent présenté comme un duel : Mistral contre OpenAI, Europe contre États-Unis, souveraineté contre performance.
Pour une entreprise, la question est plus pragmatique. Une solution française peut offrir davantage de contrôle dans certaines architectures. Une solution étrangère peut être parfaitement adaptée à d’autres usages. Un modèle local peut maximiser la maîtrise mais demander davantage de compétences, d’infrastructure et de budget.
La meilleure question n’est donc probablement pas « Mon IA est-elle française ? » mais : « Si cette IA devient indispensable à mon entreprise, est-ce encore moi qui la contrôle ? »
Sources
- Différents modes opératoires de l’ingérence économique étrangère : illustrations et préconisationsDGSI · Direction générale de la sécurité intérieure
- L’entreprise 5.0 : l’impact de l’intelligence artificielle sur les entreprisesSénat · Sénat français · 30 avril 2026
- Cloud : les risques d’une certification européenne permettant l’accès des autorités étrangèresCNIL · Commission nationale de l’informatique et des libertés
- Où stockez-vous mes données ou celles de mon organisation ?Mistral AI · Mistral AI
- FAQ qualification SecNumCloudANSSI · Agence nationale de la sécurité des systèmes d’information
- Transparency obligations under Article 50 of the AI ActCommission européenne · European Commission