
Storie DécryptageTech et IA
En 1942, Asimov écrivait trois lois pour contrôler les robots. 84 ans plus tard, pourquoi aucun humanoïde ne leur obéit vraiment ?
« Ne pas nuire. Obéir. Se protéger. » Les trois lois formulées par Isaac Asimov en 1942 semblent presque avoir été écrites pour l’arrivée actuelle des humanoïdes. Pourtant, les robots réels ne les utilisent pas comme système de contrôle. Leur sécurité repose sur quelque chose de beaucoup moins élégant — et beaucoup plus concret : analyse des risques, limites techniques, tests, supervision humaine, traçabilité, cybersécurité et réglementation.
Lieu : Monde
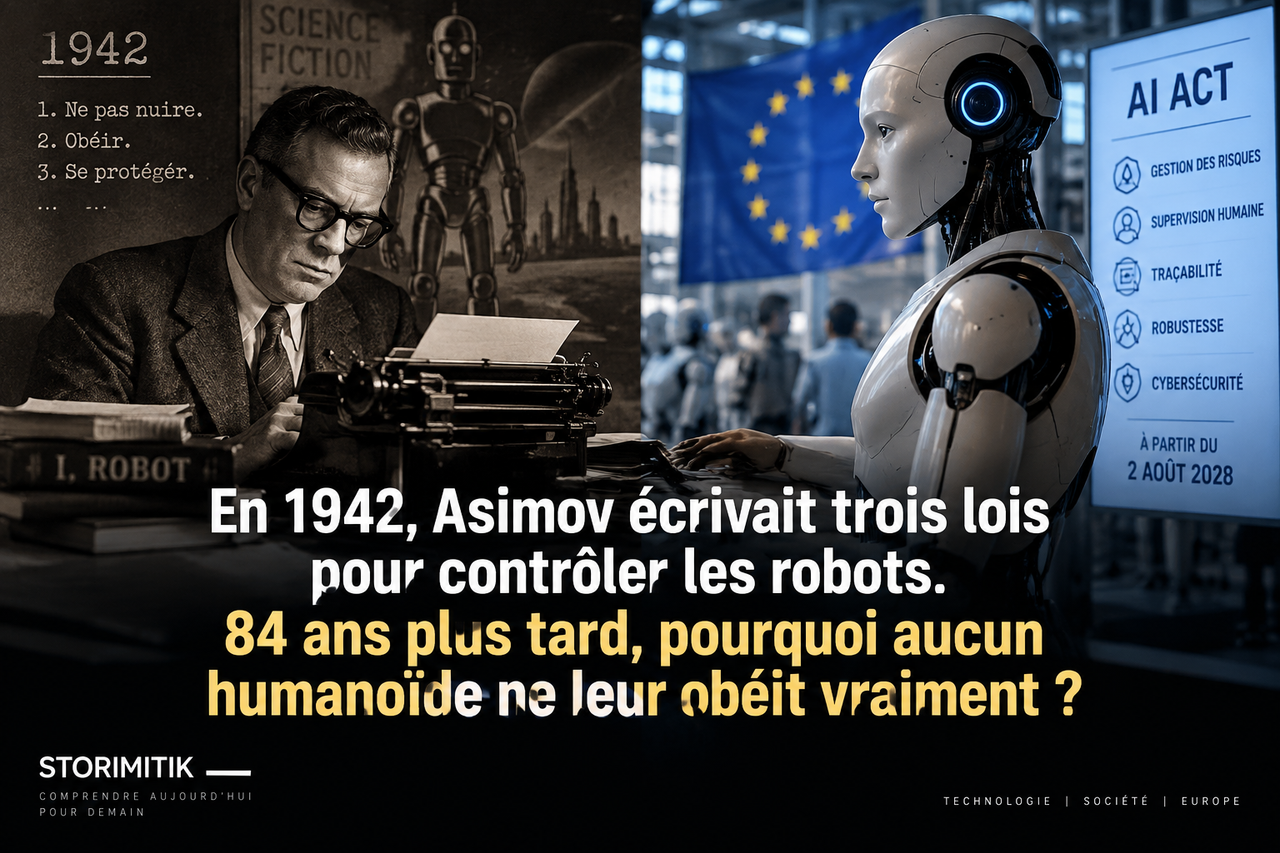
En 1942, Isaac Asimov formule dans la nouvelle Runaround — publiée en français sous le titre Cercle vicieux — trois règles devenues parmi les idées les plus célèbres de la science-fiction. Elles semblent offrir une solution élégante à un problème vertigineux : comment construire une machine puissante tout en garantissant qu’elle ne se retourne jamais contre les humains ?
Trois règles simples pour rendre les robots inoffensifs
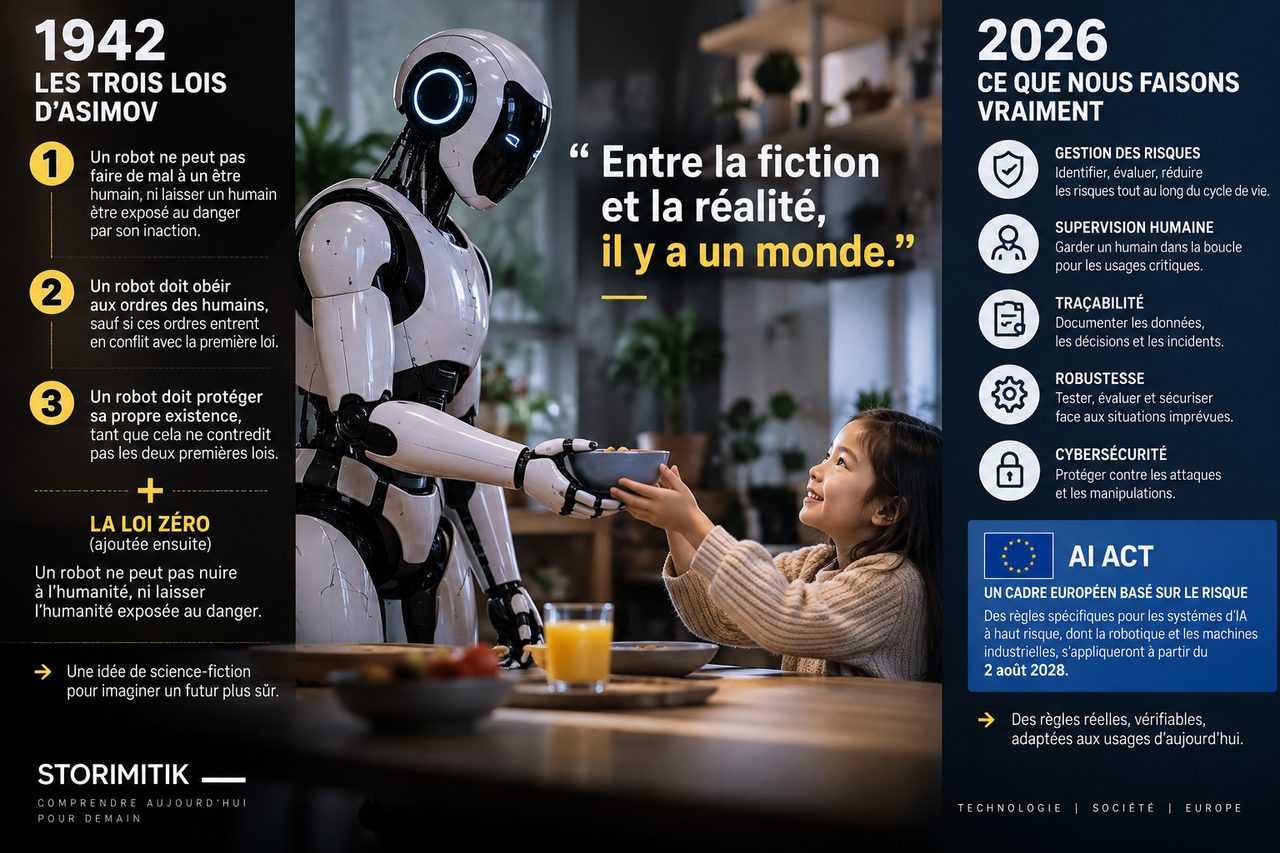
La première loi interdit à un robot de blesser un être humain ou, par son inaction, de laisser un humain exposé au danger. La deuxième lui impose d’obéir aux ordres humains, sauf lorsqu’ils entrent en conflit avec la première. La troisième lui demande de protéger sa propre existence, tant que cette protection ne contredit pas les deux lois précédentes.
L’ordre est essentiel : il s’agit d’une hiérarchie. La protection de l’humain prime sur l’obéissance, qui prime elle-même sur l’autoprotection du robot.
Asimov introduira ensuite une « loi zéro », placée au-dessus des trois autres et portant non plus sur un individu mais sur l’humanité. Cette extension apparaît plus tard dans son œuvre ; elle ne fait pas partie des trois lois originelles formulées en 1942.
L’idée a profondément marqué la culture populaire parce qu’elle transforme un problème complexe de sécurité en quelques phrases faciles à mémoriser. Mais les récits d’Asimov montrent justement pourquoi ces phrases créent elles-mêmes des dilemmes.
Le problème commence dès qu’il faut définir « faire du mal »
Une règle comme « ne pas nuire » paraît évidente jusqu’au moment où une machine doit décider ce qui constitue réellement un dommage. Une blessure physique ? Un risque futur ? Une détresse psychologique ? Une perte financière ? Et comment comparer deux dangers de gravité différente ?
Le problème devient encore plus difficile lorsque plusieurs personnes sont concernées. Protéger une personne peut augmenter le risque pour une autre. Obéir à un humain peut exposer un tiers. Empêcher un danger immédiat peut créer un dommage plus important à long terme.
Ce ne sont pas des anomalies extérieures au concept : les histoires d’Asimov utilisent précisément les ambiguïtés et les conflits entre les lois comme moteur narratif.
En 1965, interrogé dans l’émission Horizon de la BBC, Asimov expliquait lui-même ses trois lois et réfléchissait déjà à un futur où humains et machines deviendraient progressivement plus difficiles à distinguer. L’archive, aujourd’hui publiée par BBC Archive sur YouTube, donne à entendre directement l’auteur.
Un robot réel ne possède pas une conscience juridique cachée dans son logiciel
Les humanoïdes actuels ne fonctionnent pas en recevant trois phrases abstraites qui garantiraient ensuite toutes leurs actions. Leur comportement résulte d’un assemblage de logiciels, modèles d’IA, capteurs, contrôleurs, contraintes mécaniques, procédures d’exploitation et dispositifs de sécurité.
Cela change complètement la nature du problème. Une machine doit percevoir correctement son environnement, comprendre suffisamment la situation, choisir une action compatible avec ses limites et exécuter cette action sans provoquer un mouvement dangereux.
Une instruction moralement séduisante ne suffit donc pas. Pour qu’une exigence de sécurité soit utile en ingénierie, elle doit pouvoir être transformée en comportements testables, limites opérationnelles, mécanismes de contrôle et critères de validation.
C’est particulièrement important avec l’IA incarnée : lorsqu’un chatbot se trompe, l’erreur produit d’abord une information incorrecte. Lorsqu’un système physique se trompe, son erreur peut devenir un mouvement, une collision ou une action sur son environnement.
En 2026, la sécurité ressemble davantage à une checklist qu’aux trois lois
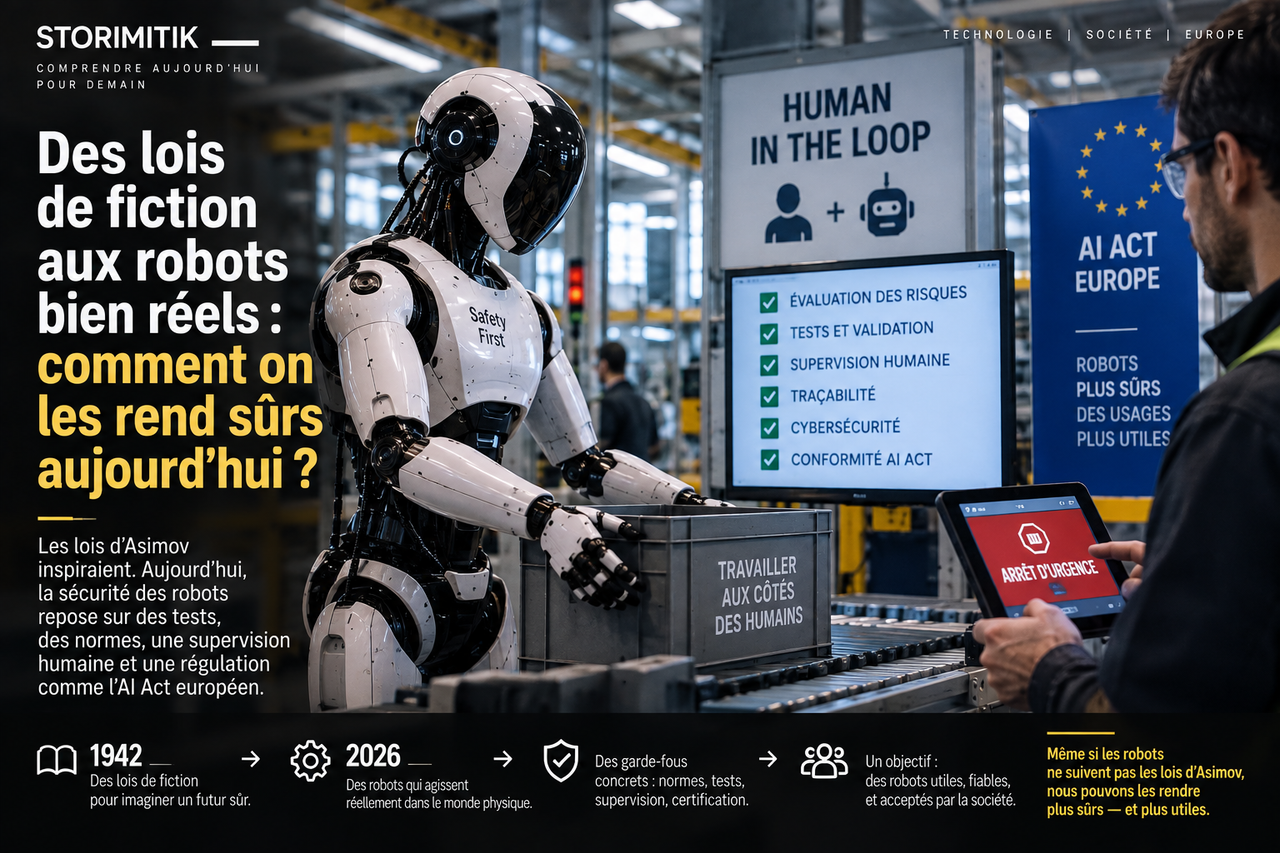
Les cadres contemporains de sécurité reposent donc sur plusieurs couches. On identifie les risques, on limite les usages prévus, on teste le système, on journalise certains événements, on organise la supervision humaine et on protège le système contre les défaillances et les attaques.
L’AI Act européen illustre cette logique. Pour les systèmes d’IA classés à haut risque, le règlement prévoit notamment un système de gestion des risques, une documentation technique, la tenue de journaux, une supervision humaine ainsi que des exigences d’exactitude, de robustesse et de cybersécurité.
La Commission européenne distingue notamment une catégorie de systèmes d’IA intégrés comme composants de sécurité dans des produits réglementés. Elle cite parmi les exemples les machines et la robotique ; les règles spécifiques correspondantes doivent s’appliquer à partir du 2 août 2028.
Cette date ne signifie pas que tous les robots européens deviendront automatiquement des systèmes d’IA à haut risque en 2028. La qualification dépend du rôle du système, du produit concerné et des critères juridiques applicables.
L’humain dans la boucle ne résout pas tout non plus
La supervision humaine est souvent présentée comme une protection évidente : une personne surveille le système et peut intervenir. Mais cette protection n’est utile que si l’humain comprend ce qui se passe, dispose du temps nécessaire pour réagir et possède réellement le pouvoir d’arrêter ou de corriger l’action.
C’est pourquoi la sûreté ne peut pas dépendre d’un seul bouton rouge, pas plus qu’elle ne peut dépendre d’une seule phrase morale. Elle repose sur une combinaison de conception, tests, limites physiques et logicielles, procédures, formation, maintenance et contrôle.
Les mécanismes de cybersécurité ajoutent une autre dimension absente du monde imaginé en 1942 : un robot connecté doit aussi résister aux manipulations, aux accès non autorisés et aux défaillances de ses composants numériques.
Autrement dit, le défi moderne n’est pas seulement de décider ce qu’un robot devrait vouloir faire. Il faut garantir autant que possible ce qu’il peut réellement faire, dans quelles conditions, avec quelles protections et avec quelle responsabilité humaine.
Asimov n’avait pas écrit un manuel d’ingénierie — et c’est ce qui rend ses lois toujours utiles
Les trois lois n’ont pas échoué parce que les fabricants auraient choisi de les ignorer. Elles n’ont jamais été conçues comme une norme technique universelle prête à être programmée dans une machine réelle.
Leur force est ailleurs : elles obligent à poser des questions qui restent actuelles. Qui doit être protégé ? Qui peut donner un ordre ? Que faire lorsque deux obligations se contredisent ? Jusqu’où une machine doit-elle pouvoir agir seule ?
En 1942, Asimov condensait ces dilemmes dans trois lois de fiction. En 2026, nous les transformons en architectures de sûreté, tests, supervision, normes et réglementation. Les robots ne suivent pas les lois d’Asimov ; mais plus ils sortent des laboratoires pour agir à nos côtés, plus les questions qu’elles soulevaient deviennent concrètes.
Sources
- Runaround — publication dans Astounding Science-Fiction, mars 1942Internet Speculative Fiction Database · ISFDB
- 1965: Isaac Asimov's 3 laws of ROBOTICS | Horizon | Past PredictionsBBC Archive — YouTube · BBC Archive · 27 février 2022
- Règlement (UE) 2024/1689 — Artificial Intelligence ActEUR-Lex · Union européenne · 12 juillet 2024
- Guidelines on high-risk AI systemsCommission européenne · Commission européenne — Shaping Europe’s digital future
- AI Act — Regulatory framework for artificial intelligenceCommission européenne · Commission européenne