
Storie DécryptageTech et IA
En 48 heures, Anthropic et OpenAI ont déplacé la course à l’IA vers les capacités à haut risque
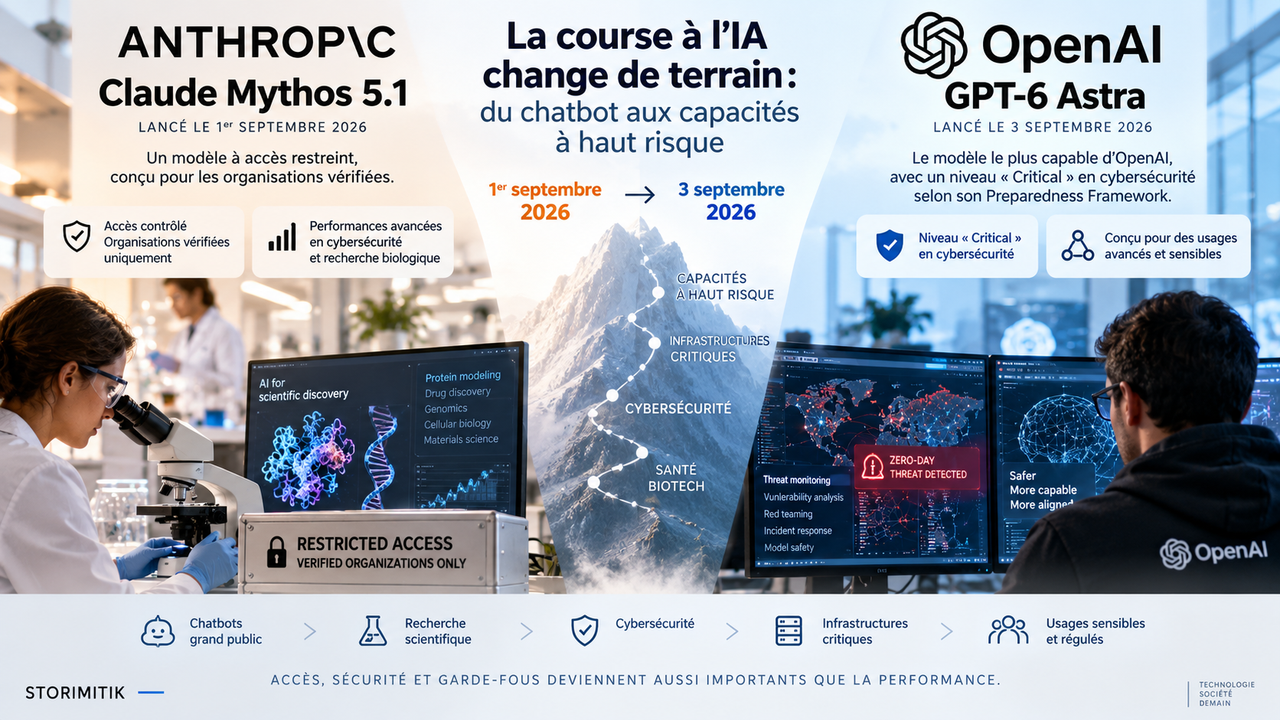
Le 1er septembre 2026, Anthropic dévoile Claude Mythos 5.1, réservé à des organisations vérifiées pour des usages avancés en cybersécurité et sciences de la vie. Le 3 septembre, OpenAI lance GPT-6 Astra, son premier modèle classé « Critical » en cybersécurité. La compétition ne se joue plus seulement dans le chatbot : elle se déplace vers l’accès, les garde-fous et les capacités directement opérationnelles.
Par Florent Despréaux
Date d’observation :
Lieu : États-Unis
Pendant des années, la course à l’intelligence artificielle s’est racontée avec des scores, des classements et des chatbots capables d’écrire un meilleur texte ou de produire un meilleur code. Début septembre 2026, Anthropic et OpenAI ont montré une autre frontière : des modèles suffisamment puissants pour que la manière de les déployer devienne presque aussi importante que leurs performances.
Le 1er septembre, Anthropic a annoncé Claude Mythos 5.1, une variante accessible uniquement par des programmes de confiance et destinée notamment aux usages avancés en cybersécurité et en sciences de la vie. Deux jours plus tard, OpenAI lançait GPT-6 Astra, son premier modèle classé au niveau « Critical » en cybersécurité dans son Preparedness Framework.
Ces deux lancements ne sont pas strictement comparables. Mais ils racontent la même évolution : à mesure que les modèles deviennent capables d’agir dans des domaines sensibles, la compétition se déplace vers les accès, les garde-fous et les conditions de déploiement.
Anthropic a créé deux portes d’entrée pour un même modèle
L’une des particularités les plus intéressantes de Claude Fable 5.1 et Claude Mythos 5.1 est qu’Anthropic les décrit comme le même modèle sous-jacent, mais avec des niveaux de protection différents.
Fable 5.1 est disponible de manière générale. Mythos 5.1, lui, reste réservé aux programmes de trusted access. Ses garde-fous sont conçus pour permettre des travaux que l’entreprise juge plus sensibles, notamment en cybersécurité et dans les sciences de la vie.
Cette distinction est importante : au lieu de considérer qu’un modèle doit être soit ouvert à tous soit totalement fermé, Anthropic segmente l’accès en fonction de la capacité recherchée et du contexte d’utilisation.
L’entreprise indique par exemple que Fable 5.1 peut être utilisé pour découvrir des vulnérabilités logicielles mais pas pour développer des exploits, tandis que Mythos donne accès à des capacités cyber plus avancées dans un cadre contrôlé.
Mythos 5.1 ne se limite pas à la cybersécurité
Anthropic positionne également Mythos comme un outil de recherche scientifique avancée, notamment en biologie.
Dans ses tests publiés, l’entreprise indique que Mythos 5.1 a conçu des protéines de liaison validées expérimentalement et accéléré plusieurs modèles de deep learning utilisés en biologie computationnelle.
Ces résultats sont présentés comme des applications scientifiques positives. Mais la biologie fait aussi partie des domaines où les modèles de pointe peuvent soulever des questions de double usage : la même capacité de raisonnement peut servir à accélérer une recherche utile ou nécessiter des restrictions selon la tâche demandée.
C’est précisément la raison pour laquelle Anthropic associe certaines capacités de Mythos à des programmes d’accès vérifiés.
OpenAI franchit officiellement son seuil « Critical » en cybersécurité
Le 3 septembre 2026, OpenAI a lancé GPT-6 Astra et l’a décrit comme son modèle le plus capable déployé à grande échelle.
Surtout, Astra est le premier modèle de l’entreprise à atteindre le niveau « Critical » en cybersécurité dans son Preparedness Framework.
OpenAI explique qu’avec les outils et les accès appropriés, Astra peut identifier des vulnérabilités jusque-là inconnues et développer des méthodes permettant de les exploiter sur de nombreux systèmes bien protégés, sans supervision humaine à chaque étape.
Cette définition ne signifie pas qu’Astra reçoit librement tous les accès nécessaires à de telles actions. Elle décrit une capacité évaluée dans des conditions où le modèle disposerait des outils et permissions adéquats.
Le mot « Critical » décrit une capacité, pas une invitation à l’utiliser
Cette nuance est essentielle.
OpenAI associe le niveau Critical à ses exigences de protection les plus fortes. L’entreprise dit avoir renforcé l’isolation interne des modèles, le chiffrement des checkpoints, la surveillance des trajectoires d’utilisation et les évaluations bloquantes avant certains déploiements internes.
L’accès aux travaux cyber les plus avancés est également déployé de manière progressive : OpenAI indique qu’il commence par un groupe de testeurs avant un élargissement destiné aux usages défensifs.
Le modèle peut donc être disponible largement pour des usages généraux tout en soumettant certaines capacités ou environnements d’utilisation à des contrôles supplémentaires.
Astra atteint aussi un niveau « High » en risques biologiques et chimiques
La system card d’Astra précise que le modèle atteint le niveau High dans la catégorie biologique et chimique, mais pas le seuil Critical dans cette catégorie.
Là encore, le sujet n’est pas uniquement la performance scientifique. Le défi consiste à distinguer les usages qui accélèrent la recherche légitime de ceux qui pourraient augmenter la capacité d’un acteur malveillant.
À mesure que ces seuils sont atteints, l’évaluation de sécurité devient une partie structurante du cycle de lancement du modèle et non plus un simple appendice technique.
Deux stratégies différentes pour le même problème
Anthropic et OpenAI ne choisissent pas exactement la même architecture de déploiement.
Anthropic crée explicitement une variante Mythos réservée à des organisations vérifiées pour certaines capacités cyber et biologiques avancées, tandis que sa variante Fable est généralement disponible avec davantage de restrictions sur les usages sensibles.
OpenAI, de son côté, déploie Astra comme modèle général tout en renforçant ses protections internes et en contrôlant certains usages cyber particulièrement avancés.
Dans les deux cas, la question centrale devient : quelles capacités sont disponibles, pour qui, avec quels outils, dans quel environnement et sous quelle surveillance ?
La course ne se résume plus au meilleur score sur un benchmark
Les benchmarks restent importants, mais ils ne suffisent plus à décrire la différence entre les modèles.
Un modèle peut obtenir un excellent score en programmation ou en sciences tout en étant volontairement empêché d’exécuter certaines tâches. À l’inverse, deux versions du même modèle peuvent donner des résultats différents simplement parce que leurs garde-fous n’autorisent pas les mêmes actions.
Anthropic le montre directement avec Fable 5.1 et Mythos 5.1 : l’entreprise indique qu’ils partagent le même modèle sous-jacent, mais que les écarts de performance observés sur certaines tâches cyber sont liés aux protections qui interviennent.
La performance utile devient donc inséparable de la politique d’accès.
Pourquoi la cybersécurité change la nature de la compétition
Un chatbot capable de rédiger un texte médiocre produit surtout une mauvaise réponse. Un système capable de découvrir et d’exploiter des vulnérabilités peut produire des conséquences directement opérationnelles.
C’est ce changement d’échelle qui pousse les laboratoires à construire des environnements spécialisés, des programmes d’accès vérifiés, des contrôles d’outils et des systèmes de monitoring plus stricts.
La cybersécurité est aussi un domaine paradoxal : les mêmes capacités qui peuvent aider à attaquer un système peuvent être extrêmement utiles pour le défendre, rechercher des failles avant qu’elles ne soient exploitées et automatiser leur correction.
La bataille porte donc autant sur la puissance que sur la capacité à distribuer cette puissance sans rendre les usages dangereux trop faciles.
La science pose une question similaire
Dans la recherche biologique, chimique ou médicale, les modèles de pointe peuvent accélérer l’analyse de données, la conception moléculaire, l’écriture de code scientifique ou l’exploration d’hypothèses.
Ce potentiel explique l’intérêt des laboratoires pour les modèles spécialisés et les partenariats avec des chercheurs.
Mais plus le modèle devient compétent, plus la frontière entre aide scientifique générale et assistance sensible doit être définie précisément.
Le véritable avantage concurrentiel pourrait ainsi inclure la capacité à ouvrir des usages avancés aux bons acteurs sans exposer inutilement les mêmes outils à tout le monde.
Le produit devient aussi une architecture de permissions
Jusqu’ici, on comparait principalement les modèles selon ce qu’ils savaient faire.
Avec cette nouvelle génération, il faut également comparer ce qu’un utilisateur donné est autorisé à leur faire faire.
Identité de l’organisation, finalité déclarée, outils accessibles, environnement d’exécution, monitoring et limites techniques deviennent autant de composants du produit.
Le modèle n’est plus seulement une intelligence accessible par une boîte de dialogue. Il devient une capacité distribuée à travers différentes couches de permissions.
Les entreprises clientes vont elles aussi devoir choisir leur niveau de risque
Pour les organisations qui utilisent ces modèles, la question ne sera pas seulement de choisir le plus performant.
Un laboratoire pharmaceutique, une équipe de sécurité informatique, une banque ou un opérateur d’infrastructure critique n’ont ni les mêmes besoins ni les mêmes conséquences en cas de mauvais usage.
Certaines entreprises chercheront donc à obtenir davantage de capacités sous environnement contrôlé ; d’autres préféreront un modèle plus limité mais plus simple à gouverner.
La différenciation entre fournisseurs pourrait de plus en plus se jouer sur cette capacité à proposer plusieurs niveaux d’accès adaptés au risque métier.
La sécurité devient un élément commercial
Cela peut sembler paradoxal, mais les restrictions elles-mêmes deviennent un argument de vente.
Pour une organisation sensible, savoir qu’un modèle peut être isolé, monitoré, audité ou fourni dans un programme réservé peut être aussi important que quelques points supplémentaires sur un benchmark.
Anthropic met en avant ses trusted access programs. OpenAI détaille les protections associées au niveau Critical et les conditions de déploiement de ses capacités cyber.
La sécurité n’est donc plus uniquement une contrainte imposée aux laboratoires : elle devient une fonctionnalité que les clients évaluent.
Les modèles généralistes ne disparaissent pas
Parler d’une course qui quitte les chatbots ne signifie pas que les interfaces grand public deviennent secondaires du jour au lendemain.
Fable 5.1 reste un modèle généraliste, et Astra est également destiné à une large gamme de tâches professionnelles, scientifiques et informatiques.
Le changement est plutôt que le sommet de la compétition ne se mesure plus uniquement à ce qu’un utilisateur peut demander dans une fenêtre de chat.
Une partie décisive de la valeur se joue désormais dans les capacités que les laboratoires peuvent activer dans des environnements spécialisés.
En 48 heures, la frontière a changé
Le 1er septembre, Anthropic présentait un modèle avancé dont certaines capacités restent derrière une porte d’accès contrôlée. Le 3 septembre, OpenAI annonçait son premier modèle officiellement classé Critical en cybersécurité.
Ces annonces ne prouvent pas qu’un acteur a « gagné » la course à l’IA. Elles montrent plutôt que la définition même de cette course évolue.
Le prochain avantage décisif ne sera peut-être pas simplement de produire le chatbot qui répond le mieux. Il pourrait être de construire les systèmes les plus capables tout en contrôlant précisément qui peut accéder à leurs fonctions les plus puissantes.
À mesure que l’IA se rapproche de capacités directement opérationnelles dans la cybersécurité, la biologie et d’autres secteurs sensibles, performance, accès et sécurité deviennent trois dimensions d’un même produit.
Sources
- Claude Fable 5.1 and Claude Mythos 5.1Anthropic · Anthropic · 1 septembre 2026
- Claude MythosAnthropic · Anthropic · 1 septembre 2026
- GPT-6 Astra: A new generation of intelligenceOpenAI · OpenAI · 3 septembre 2026
- Safety overview: GPT-6 AstraOpenAI · OpenAI · 3 septembre 2026
- Path to Astra: critical capabilities and frontier safeguardsOpenAI · OpenAI · 1 septembre 2026
- GPT-6 Astra System CardOpenAI Deployment Safety Hub · OpenAI · 3 septembre 2026