
Storie DécryptageTech et IA
Documentation technique, copyright, résumé d’entraînement, tests adversariaux : l’AI Act change la manière de construire les modèles d’IA
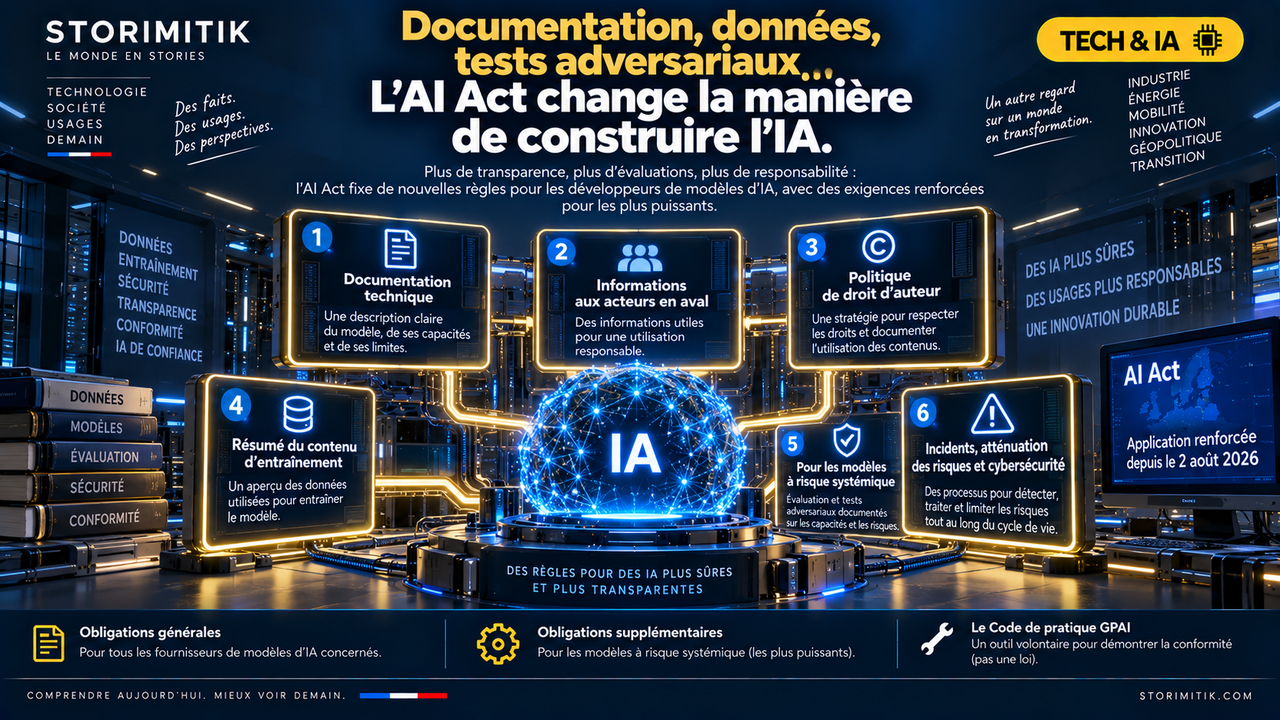
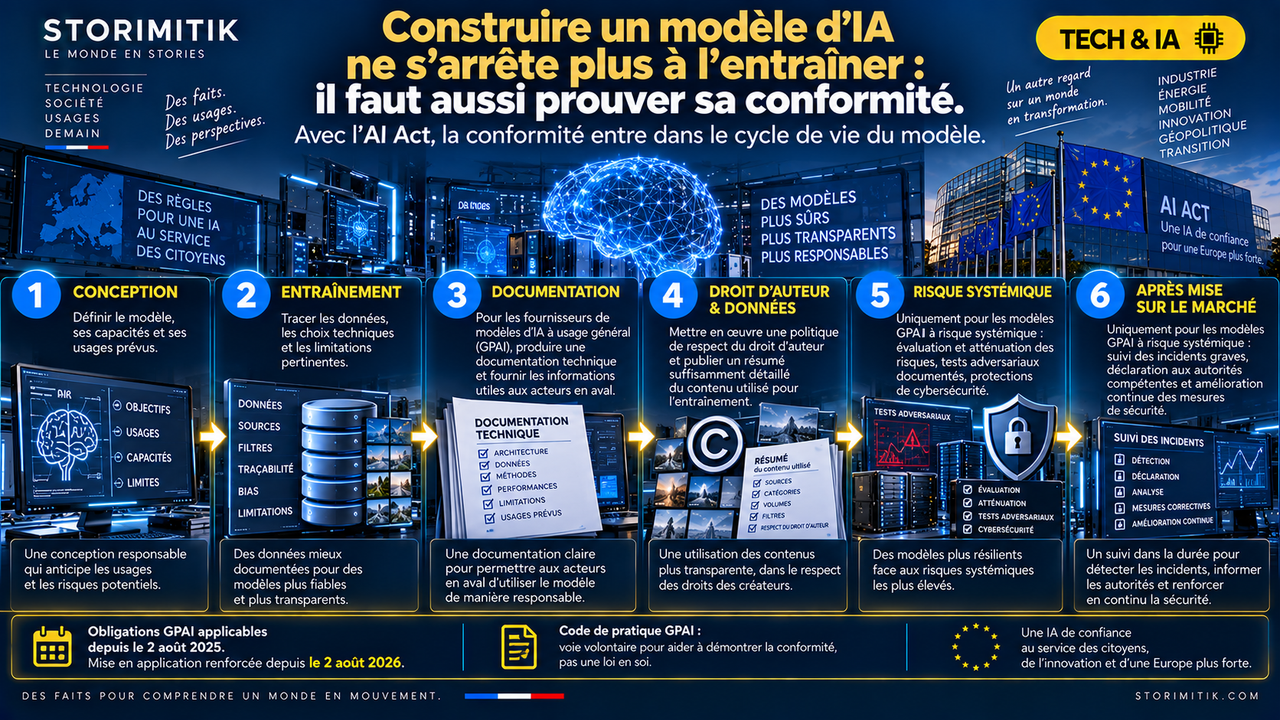
L’AI Act ne dit pas aux laboratoires quelle architecture de modèle choisir. En revanche, il impose désormais à de nombreux fournisseurs de modèles d’IA à usage général de documenter leur développement, d’informer les acteurs en aval, de mettre en œuvre une politique de droit d’auteur et de publier un résumé du contenu utilisé pour l’entraînement. Pour les modèles présentant un risque systémique, une couche supplémentaire apparaît : évaluations, tests adversariaux, atténuation des risques, déclaration d’incidents et cybersécurité. La conformité entre ainsi dans le cycle de vie du modèle, bien avant sa mise sur le marché.
Par Florent Despréaux
Depuis le 2 août 2025, la conformité commence avant la commercialisation
Les obligations de l’AI Act visant les fournisseurs de modèles d’IA à usage général — les GPAI — s’appliquent depuis le 2 août 2025. Elles concernent les modèles capables d’être utilisés pour une grande variété de tâches et qui servent souvent de base à de nombreux produits et services en aval.
Le changement est important pour les équipes qui développent ces modèles. Le texte ne prescrit pas un Transformer, un type de réseau ou une méthode d’entraînement particulière. Il exige en revanche que certaines informations, preuves et processus existent autour du modèle. Autrement dit : le résultat technique ne suffit plus, il faut aussi être capable d’expliquer et de documenter comment il a été produit et comment il peut être utilisé.
Première obligation : documenter techniquement le modèle
Les fournisseurs de GPAI doivent établir et tenir à jour une documentation technique sur le modèle et son processus de développement. Cette documentation doit pouvoir être fournie au Bureau de l’IA sur demande et permettre aux autorités de comprendre les caractéristiques pertinentes du modèle.
Ils doivent aussi transmettre des informations et une documentation aux fournisseurs de systèmes d’IA qui utilisent leur modèle en aval. L’objectif est que ces acteurs puissent comprendre les capacités et les limites du modèle et satisfaire, à leur tour, leurs propres obligations réglementaires.
Copyright et entraînement : rendre visible ce qui était souvent invisible
L’AI Act impose également aux fournisseurs de GPAI de mettre en œuvre une politique destinée à respecter le droit d’auteur et les droits voisins de l’Union européenne, notamment les réserves de droits applicables à l’exploration de textes et de données.
Autre changement très concret : le fournisseur doit publier un résumé suffisamment détaillé du contenu utilisé pour entraîner le modèle, selon un modèle de présentation établi par la Commission. Il ne s’agit pas de publier l’intégralité du jeu de données ni chaque document individuellement, mais de rendre beaucoup plus visible la nature du contenu mobilisé pour l’entraînement.
Pour les modèles à risque systémique, la conformité devient aussi un problème de sécurité
Une deuxième couche d’obligations vise les modèles GPAI présentant un risque systémique. Ces fournisseurs doivent notamment évaluer leurs modèles selon des protocoles et outils adaptés, y compris par des tests adversariaux, et identifier puis atténuer les risques systémiques.
Ils doivent également suivre et déclarer les incidents graves ainsi que les mesures correctives prises, et assurer un niveau adéquat de cybersécurité pour le modèle et son infrastructure physique. La conformité cesse donc d’être seulement une question juridique : elle oblige aussi à organiser l’évaluation, la surveillance et la réponse aux incidents comme des fonctions permanentes.
Depuis le 2 août 2026, l’enforcement n’est plus théorique
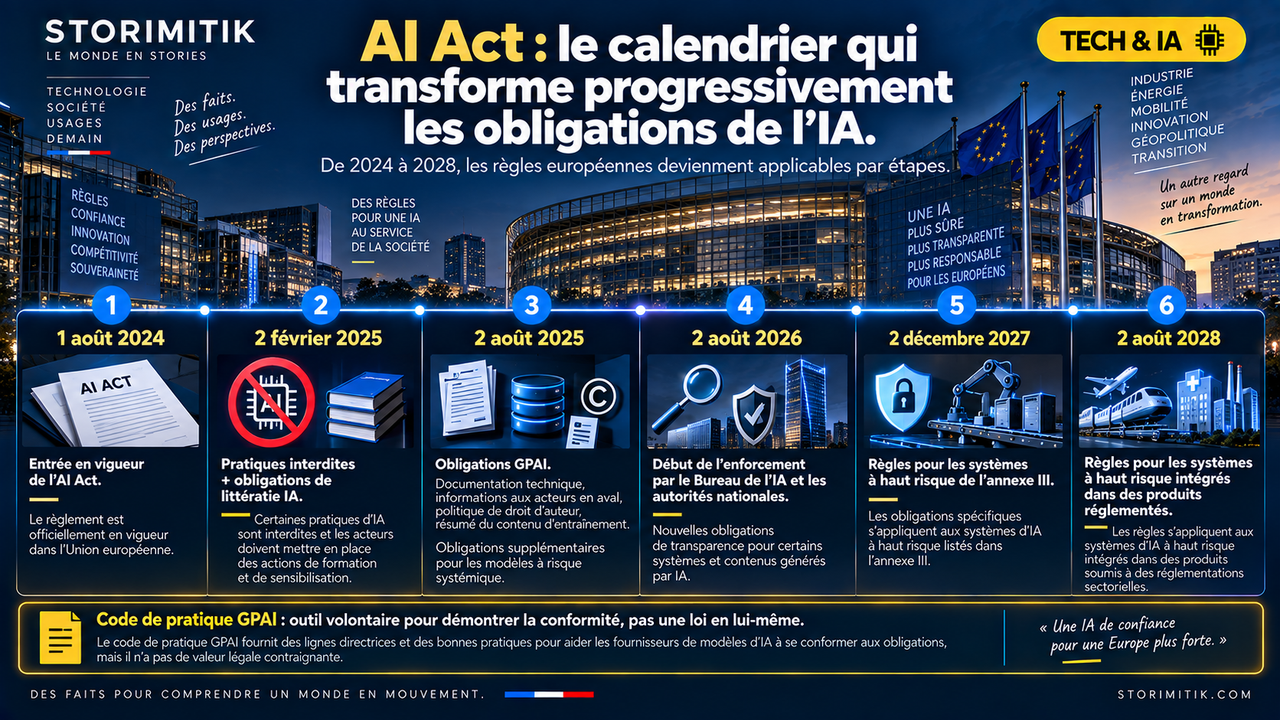
Les obligations GPAI étaient déjà applicables depuis août 2025, mais le 2 août 2026 marque une nouvelle étape : les pouvoirs d’enforcement de la Commission et des autorités nationales sont devenus pleinement opérationnels pour les dispositions applicables. La Commission peut désormais faire respecter les obligations des fournisseurs de GPAI, y compris par des sanctions financières prévues par le règlement.
Les modèles GPAI placés sur le marché avant le 2 août 2025 disposent d’une transition spécifique et doivent se conformer aux obligations concernées au plus tard le 2 août 2027. Cette différence évite de traiter exactement de la même manière un modèle lancé avant l’entrée en application des règles et un nouveau modèle lancé ensuite.
Le calendrier de l’AI Act reste échelonné jusqu’en 2028
L’AI Act est entré en vigueur le 1er août 2024 puis s’est appliqué par étapes. Les pratiques interdites et les obligations de littératie en IA sont applicables depuis le 2 février 2025. Les obligations GPAI ont suivi le 2 août 2025, puis la phase générale d’enforcement et plusieurs obligations de transparence le 2 août 2026.
Le texte consolidé actuel prévoit ensuite l’application des règles relatives aux systèmes à haut risque de l’annexe III au 2 décembre 2027, puis celles concernant les systèmes à haut risque intégrés dans certains produits réglementés au 2 août 2028. Ce calendrier montre pourquoi parler de « l’entrée en vigueur de l’AI Act » comme d’une date unique est trompeur : ses obligations arrivent par couches.
Le Code de pratique GPAI n’est pas une deuxième loi
La Commission a reconnu le Code de pratique GPAI comme un outil volontaire permettant aux fournisseurs de démontrer comment ils entendent satisfaire certaines obligations de l’AI Act. Il détaille notamment des pratiques liées à la transparence, au droit d’auteur, à la sûreté et à la sécurité.
Signer ce Code n’est pas obligatoire et le Code ne remplace pas le règlement. Les obligations juridiques viennent de l’AI Act lui-même. Le Code fournit plutôt une voie opérationnelle, plus concrète, pour documenter la manière dont un fournisseur cherche à se conformer.
Ce que la régulation change réellement dans la fabrication d’un modèle
L’effet le plus profond est organisationnel. Une équipe qui sait qu’elle devra produire une documentation technique, expliquer les limites de son modèle, publier un résumé du contenu d’entraînement ou démontrer ses tests de sécurité a intérêt à collecter ces éléments pendant le développement, et non plusieurs mois après.
Cela pousse la conformité en amont : inventaire des sources et des versions, journalisation des choix techniques, évaluations reproductibles, procédures de sécurité, gestion des incidents et documentation destinée aux intégrateurs. L’AI Act ne choisit donc pas l’architecture du modèle, mais il influence de plus en plus la manière dont l’organisation autour du modèle doit être construite.
Un avantage possible pour les acteurs déjà capables de prouver ce qu’ils font
La conformité crée des coûts supplémentaires : juristes, ingénieurs sécurité, audits, documentation, outils de traçabilité et gouvernance. Mais elle peut aussi favoriser les acteurs qui ont déjà industrialisé ces fonctions. Une entreprise capable de produire rapidement une documentation fiable ou un dossier d’évaluation complet réduit le risque de transformer chaque nouveau lancement en chantier réglementaire improvisé.
Ce n’est pas une garantie de qualité ni de sécurité absolue. Être conforme ne signifie pas qu’un modèle est meilleur qu’un autre. Cela signifie qu’une nouvelle dimension de la compétition apparaît : la capacité à développer vite tout en démontrant, de manière structurée, ce qui a été construit et comment les risques sont gérés.
Après la course aux performances, la course aux preuves
Pendant les premières années de l’IA générative, la communication s’est surtout concentrée sur les paramètres, les benchmarks, la taille des contextes et les capacités. L’AI Act ajoute une autre question : le fournisseur peut-il prouver suffisamment ce qu’il a fait, expliquer les limites de son modèle et démontrer qu’il a organisé la gestion des risques lorsqu’elle est requise ?
En 2026, la régulation européenne ne remplace pas la compétition technologique. Elle lui ajoute une couche. Le modèle performant reste essentiel ; mais, pour certains usages et certains fournisseurs, la documentation, la transparence, la sécurité et la conformité deviennent elles aussi des caractéristiques du produit.
Sources
- General-purpose AI obligations under the AI ActCommission européenne · European Commission — Shaping Europe’s digital future · 1 août 2025
- Guidelines on obligations for General-Purpose AI providersCommission européenne · European Commission — Shaping Europe’s digital future
- The enforcement framework of the AI ActCommission européenne · European Commission — Shaping Europe’s digital future
- AI Act — Regulatory framework for artificial intelligenceCommission européenne · European Commission — Shaping Europe’s digital future
- Règlement (UE) 2024/1689 — texte consolidé au 27 juillet 2026EUR-Lex · Union européenne · 27 juillet 2026
- Questions and answers on the Code of Practice for General-Purpose AICommission européenne · European Commission — Shaping Europe’s digital future